---
title: "Amazon S3: フォレンジックストレージコネクタの設定"
slug: "amazon-s3-configuring-the-forensic-storage-connector"
updated: 2026-07-30T01:35:42Z
published: 2026-07-30T01:35:42Z
canonical: "knowledge.catonetworks.com/amazon-s3-configuring-the-forensic-storage-connector"
---
> ## Documentation Index
> Fetch the complete documentation index at: https://knowledge.catonetworks.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Amazon S3: フォレンジックストレージコネクタの設定
この記事では、Catoから生成されたデータを安全に保存するために、Amazon S3のコネクタを設定する方法を説明します。
## 概要
データ漏えいを最小限に抑え、法規制の要件を満たすために、証拠ファイルの保存のためにサードパーティとの統合を作成することができます。
これは、DLPポリシー違反からのデータを保存するためにサポートされています。 詳しくは、[フォレンジック証拠によるDLP違反の調査](/v1/docs/investigating-dlp-violations-with-forensic-evidence)を参照してください。
統合を設定するには、
1. 統合ストレージアプリケーションの設定
2. CMAでAPIコネクタを作成します。
## Amazon S3統合の設定
Amazon S3統合を設定するには、Amazon S3 コンソールで必要な設定を作成し、その後CMA内でコネクタを設定します。
### ステップ1: Amazon S3コンソールでの統合設定
新しいS3バケットを作成し、データを受け取ることができるようにポリシーを定義します。 次に、S3バケットのIAMロールを定義し、CatoのロールARNでバケットの権限を設定して、Catoがデータをバケットへアップロードできるようにします。
> [!NOTE]
> 注:
>
> - セキュリティトークンサービス(STS)がアクティブなS3バケットのリージョンのみがサポートされています。 リージョンでSTSを有効にする方法について詳しくは、[AWSドキュメント](https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_temp_enable-regions.html)を参照してください。
> - 中国のS3リージョンはサポートされていません。
> - 第三者サービスへのアクセスが特定のIPアドレスに制限されている場合は、このへのアクセス許可が必要な場合のリストを参照してください(この記事を表示するにはサインインが必要です)。
**Amazon S3統合を設定するには:**
1. Amazon S3コンソールにログインする ([https://console.aws.amazon.com/s3/](https://console.aws.amazon.com/s3/))
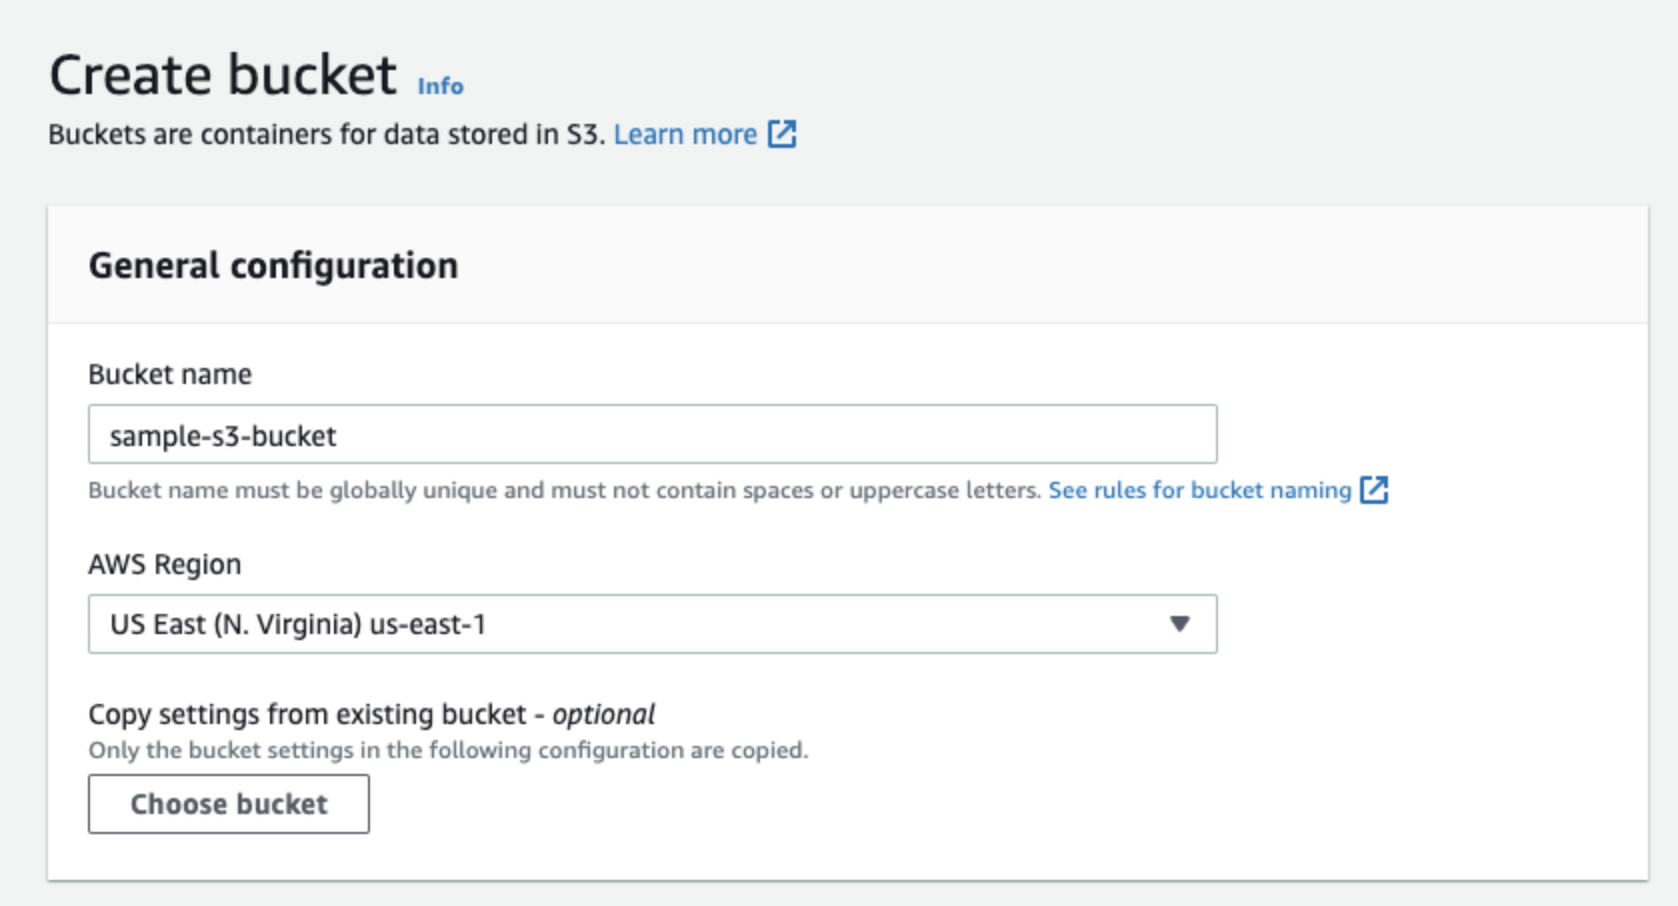
2. 適切な**AWSリージョン**を使用して新しいS3バケットを作成します。
詳しくは、[AWSドキュメント](https://docs.aws.amazon.com/AmazonS3/latest/userguide/create-bucket-overview.html)を参照してください。
3. S3バケットにデータをアップロードすることを許可する新しいIAMポリシーを作成します。
4. ポリシー内の**JSON**タブをクリックし、以下のCato JSONをコピーします。
JSONを編集し、S3バケットの名前を追加してから、タブに貼り付けます。
```plaintext
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "",
"Effect": "Allow",
"Action": [
"s3:ListBucket",
"s3:GetBucketLocation"
],
"Resource": [
"arn:aws:s3:::BUCKET-NAME"
]
},
{
"Sid": "",
"Effect": "Allow",
"Action": [
"s3:PutObject",
"s3:GetObject"
],
"Resource": [
"arn:aws:s3:::BUCKET-NAME/*"
]
}
]
}
```
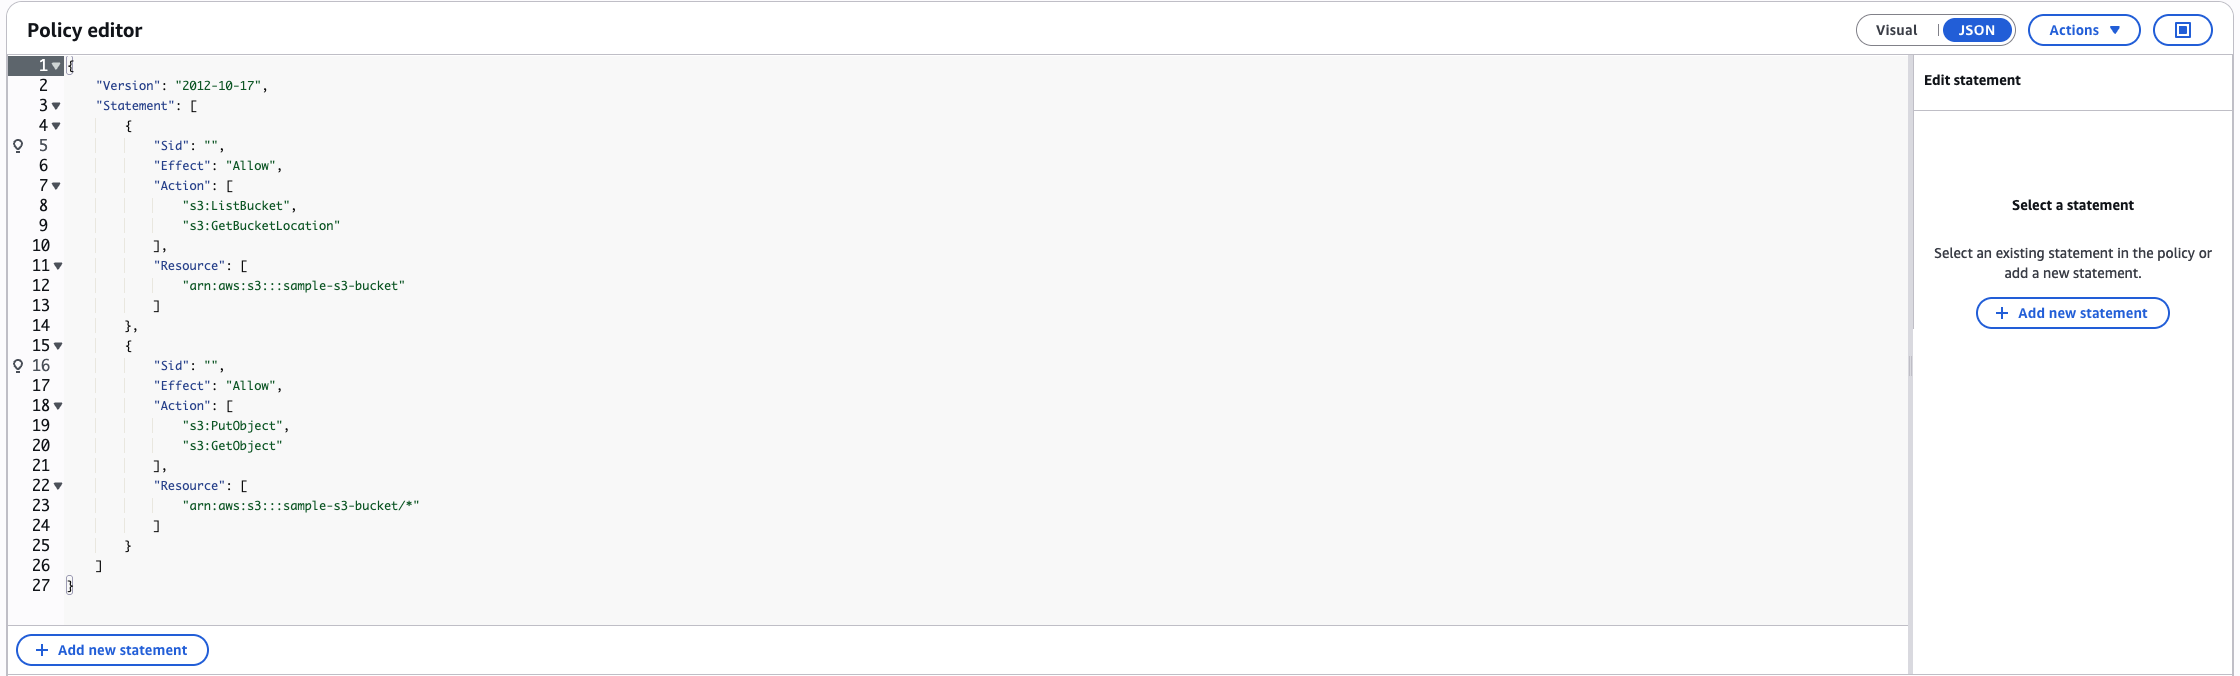
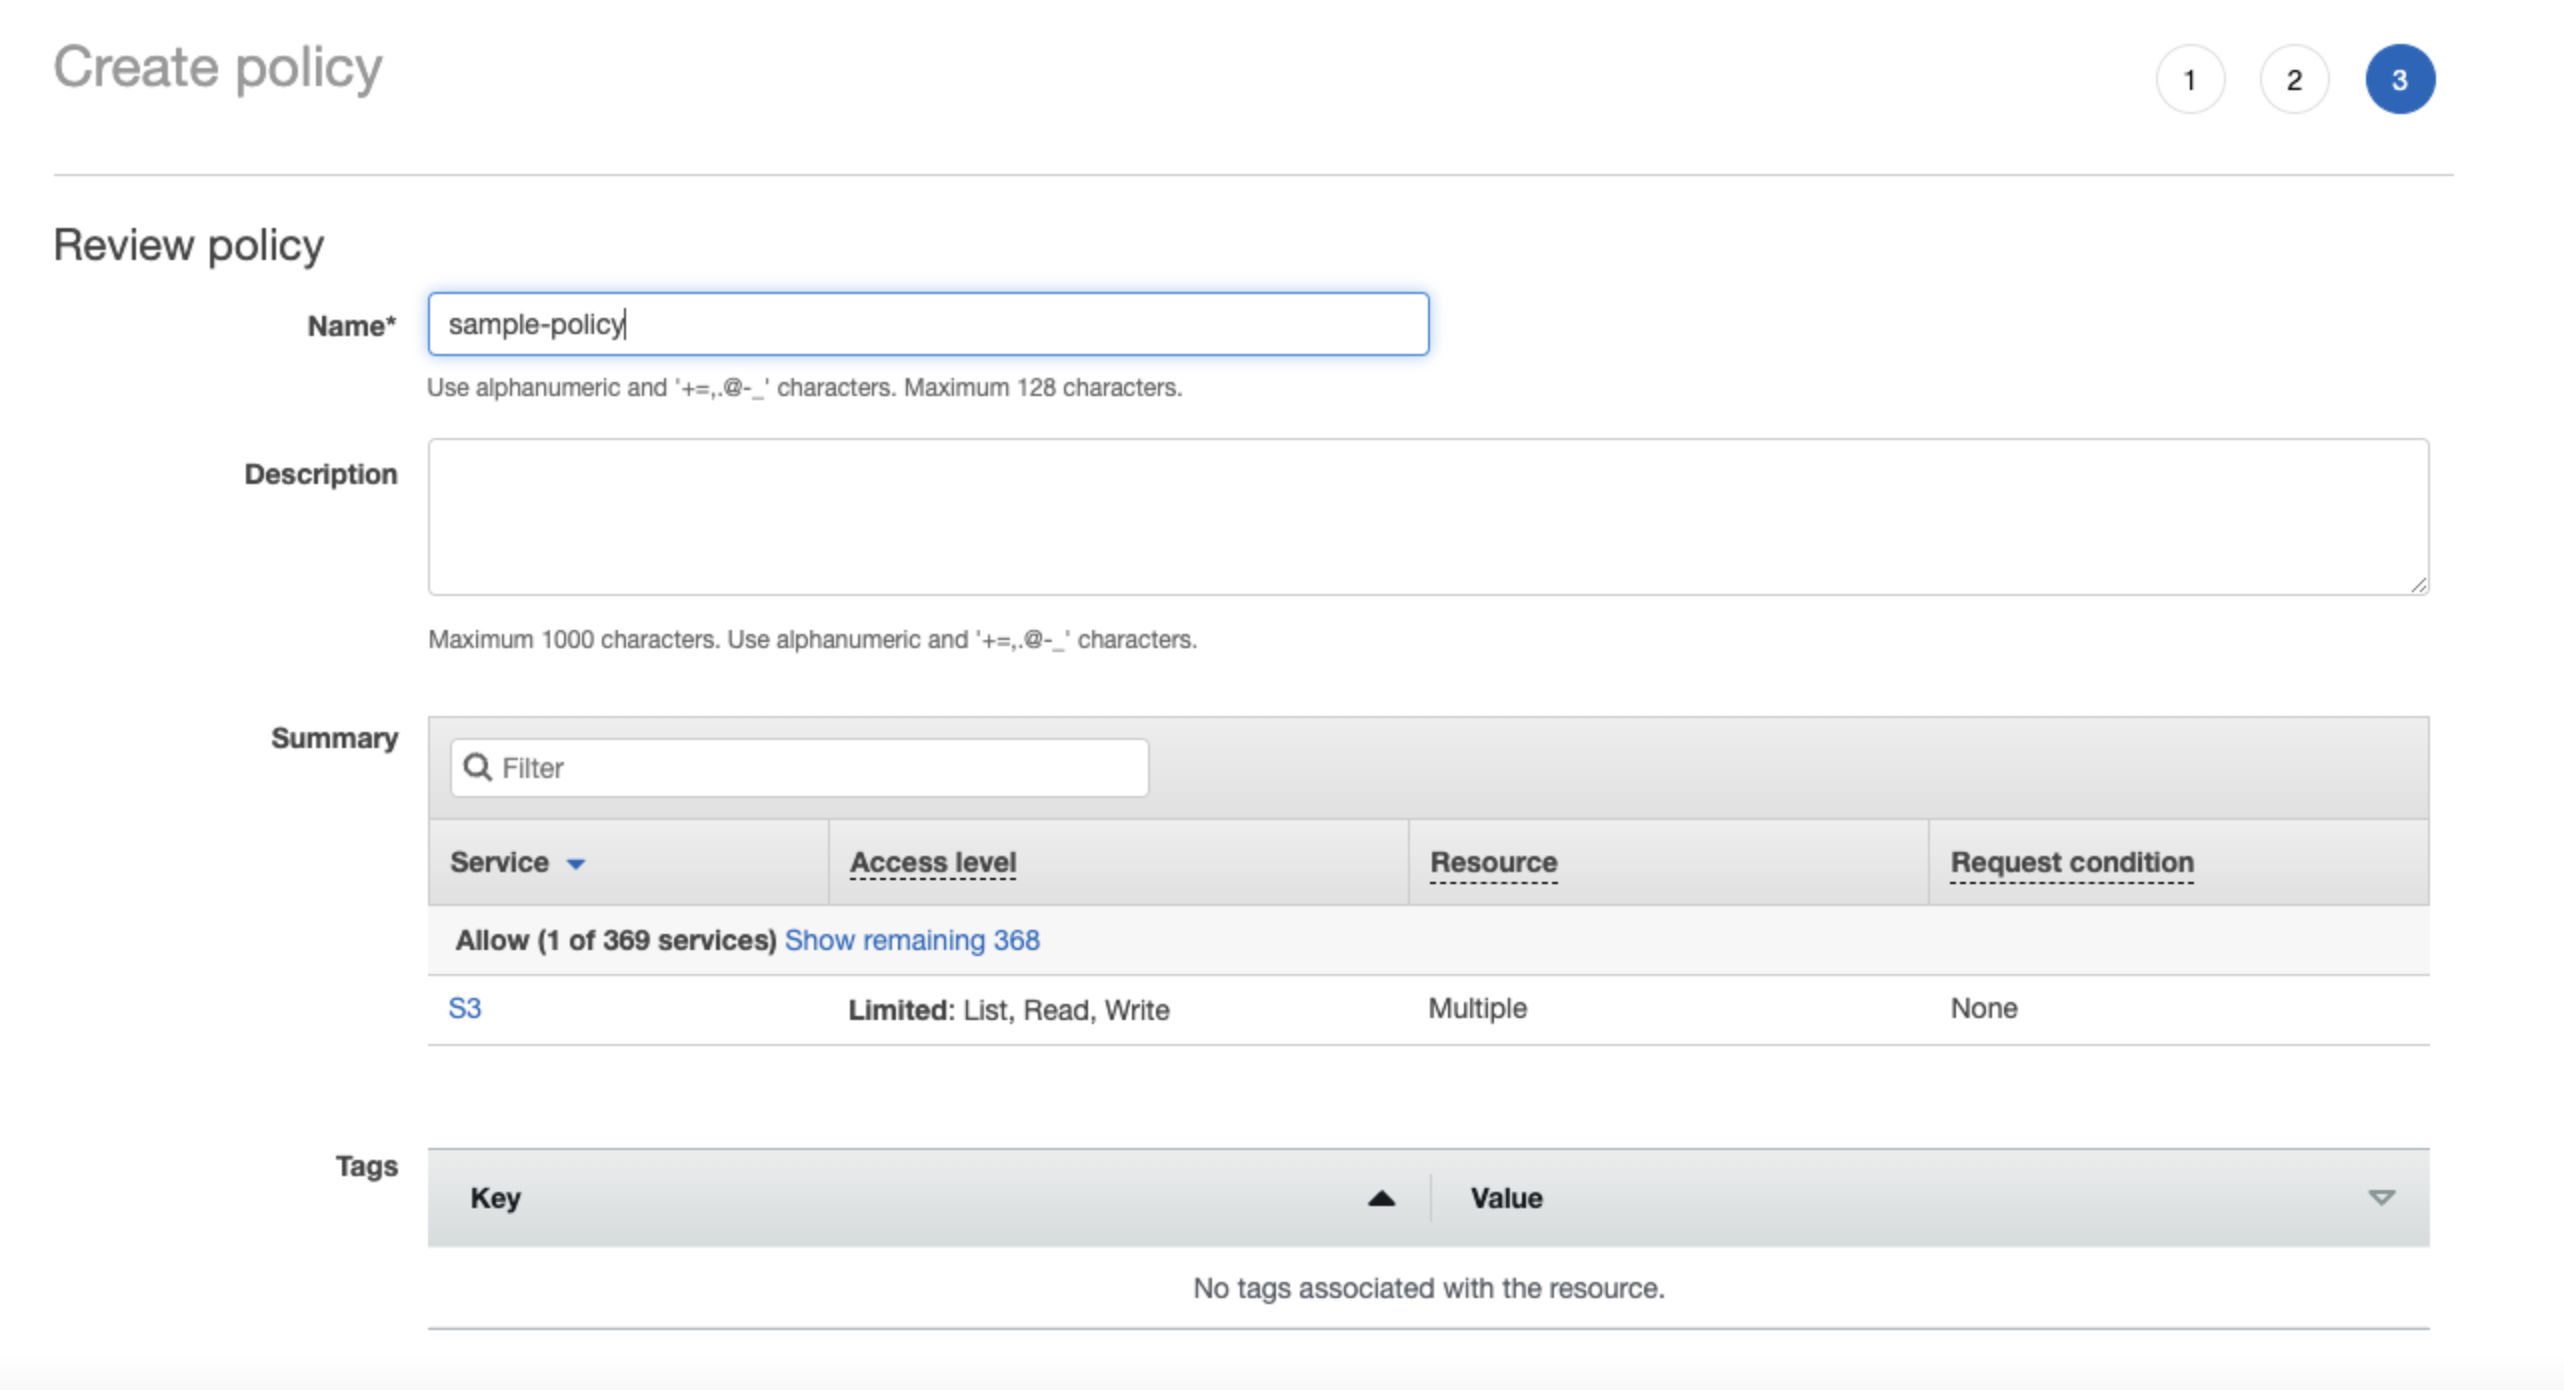
5. ポリシーの設定を確認し、**ポリシーを作成**をクリックします。
6. CatoのARNで新しいIAMロールを作成し、CatoがアカウントのイベントをS3バケットにアップロードできるようにします。
1. **信頼されたエンティティを選択**の画面で、CatoのARNをロールに追加します: `arn:aws:iam::428465470022:role/cato-forensics-integration`
```plaintext
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "Statement1",
"Effect": "Allow",
"Principal": {
"AWS": "arn:aws:iam::428465470022:role/cato-forensics-integration"
},
"Condition": {"StringEquals": {"sts:ExternalId": ""}},
"Action": "sts:AssumeRole"
}
]
}
```
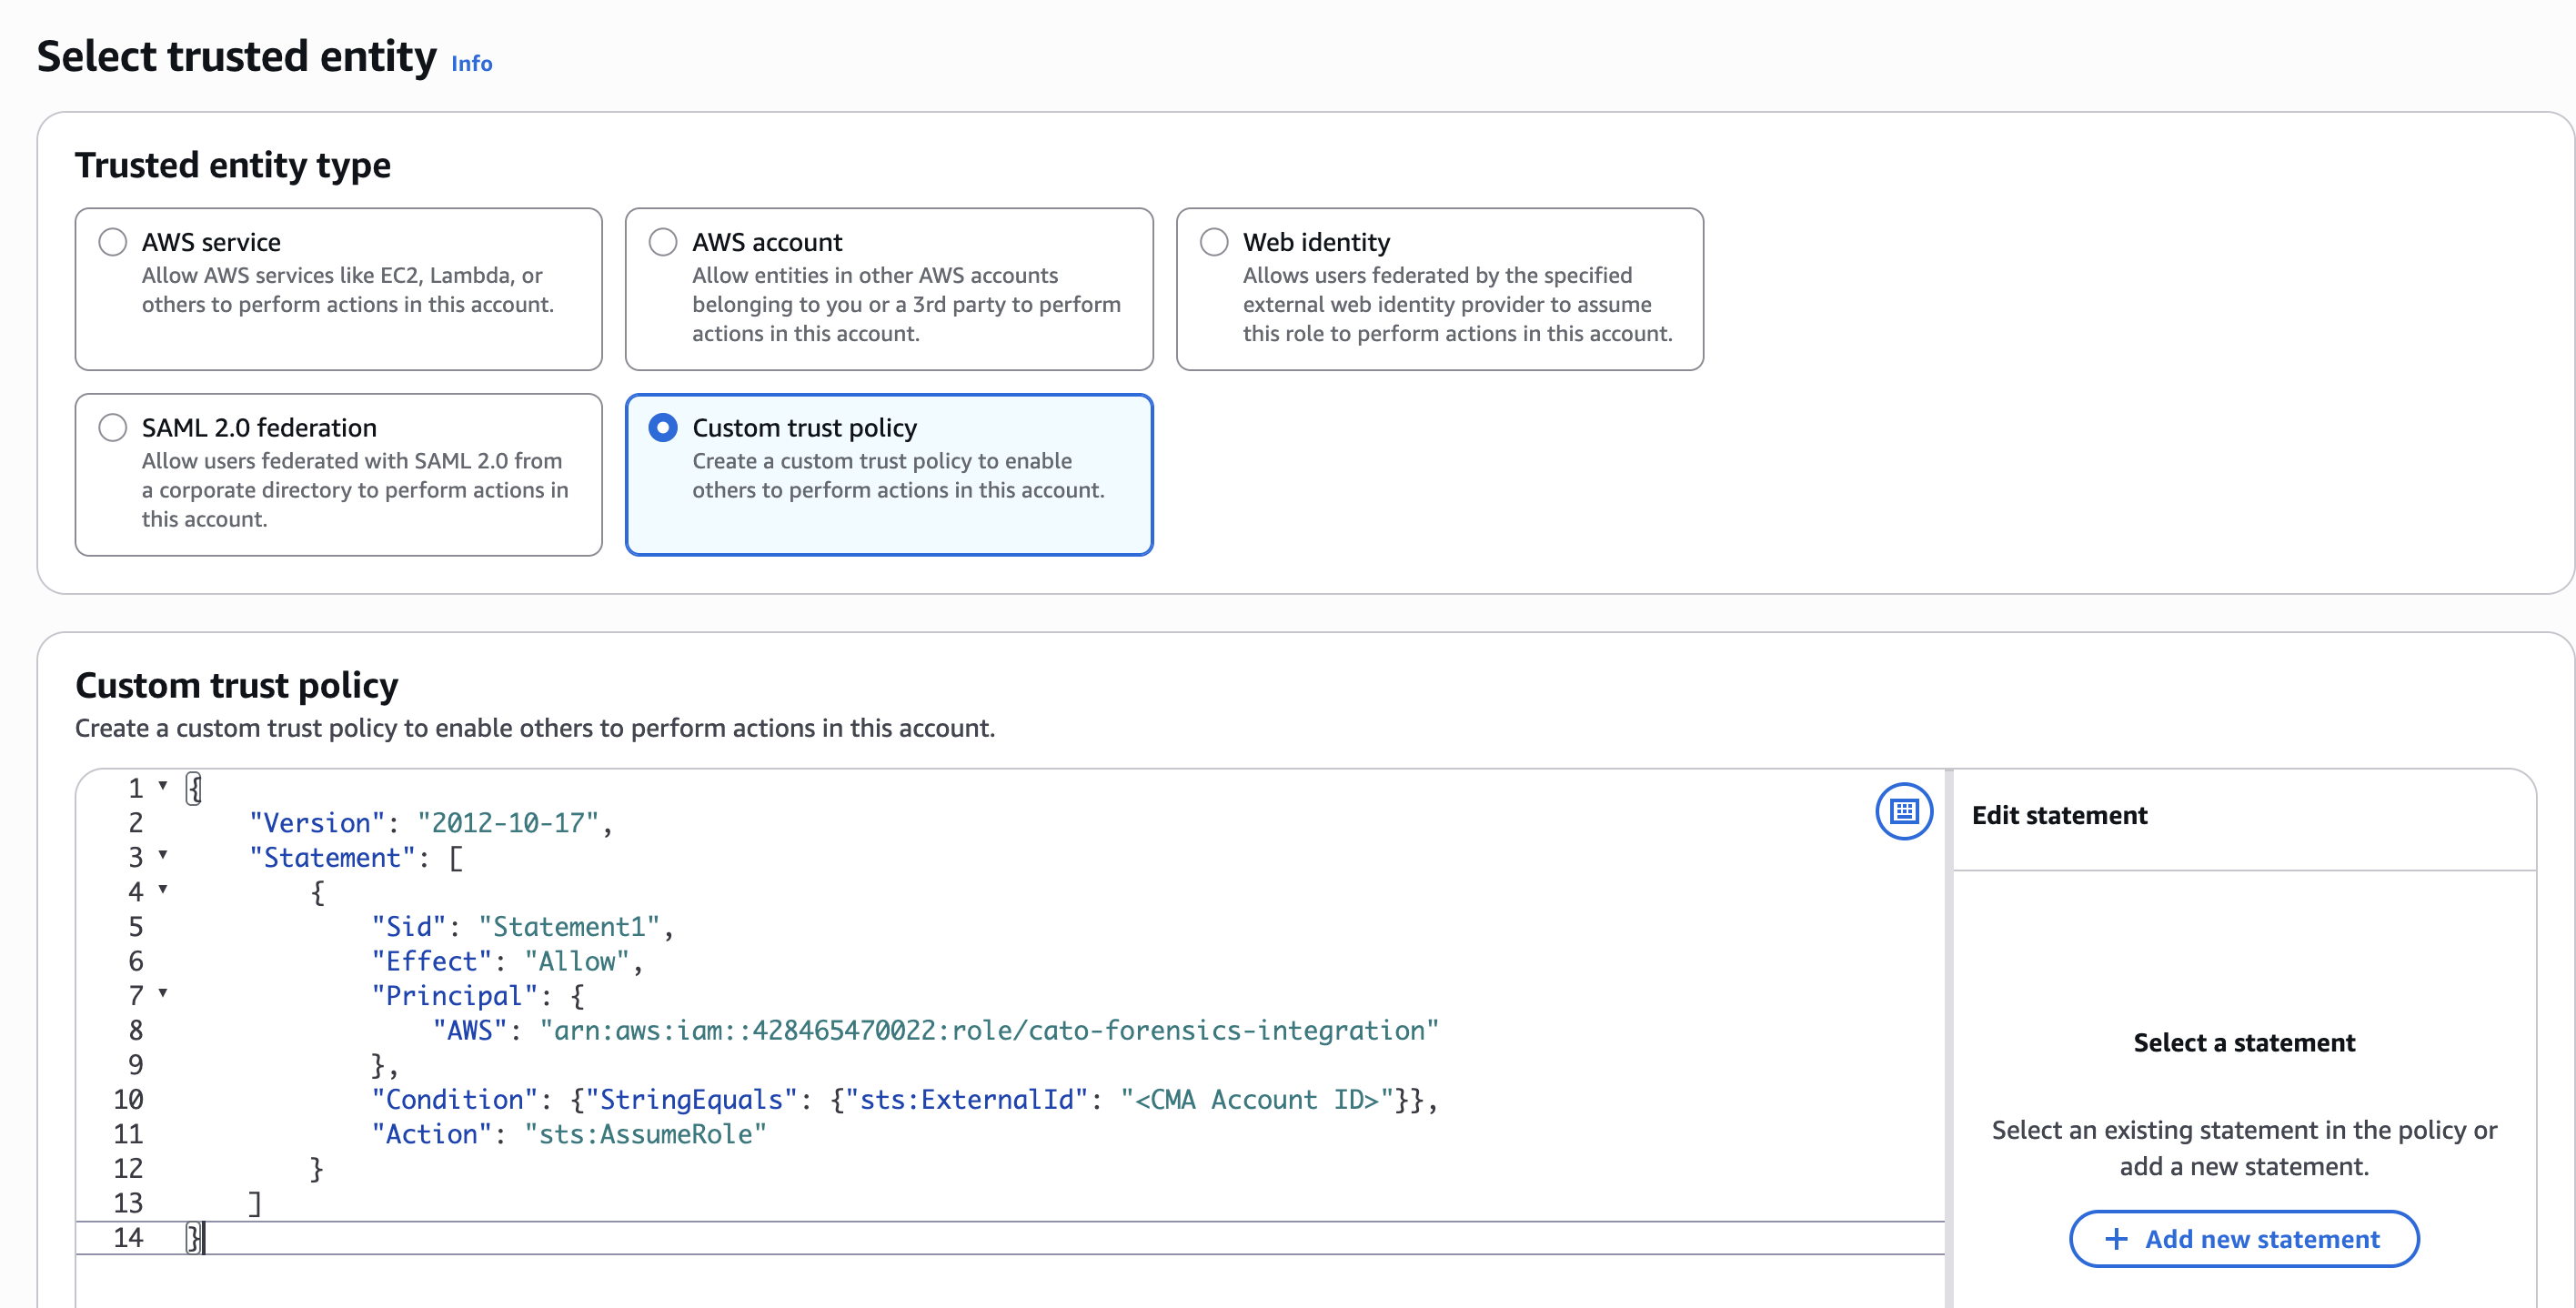
2. **次へ**をクリックします。
3. **権限を追加**の画面で、ステップ4で作成したポリシーをロールに添付し、**次へ**をクリックします。
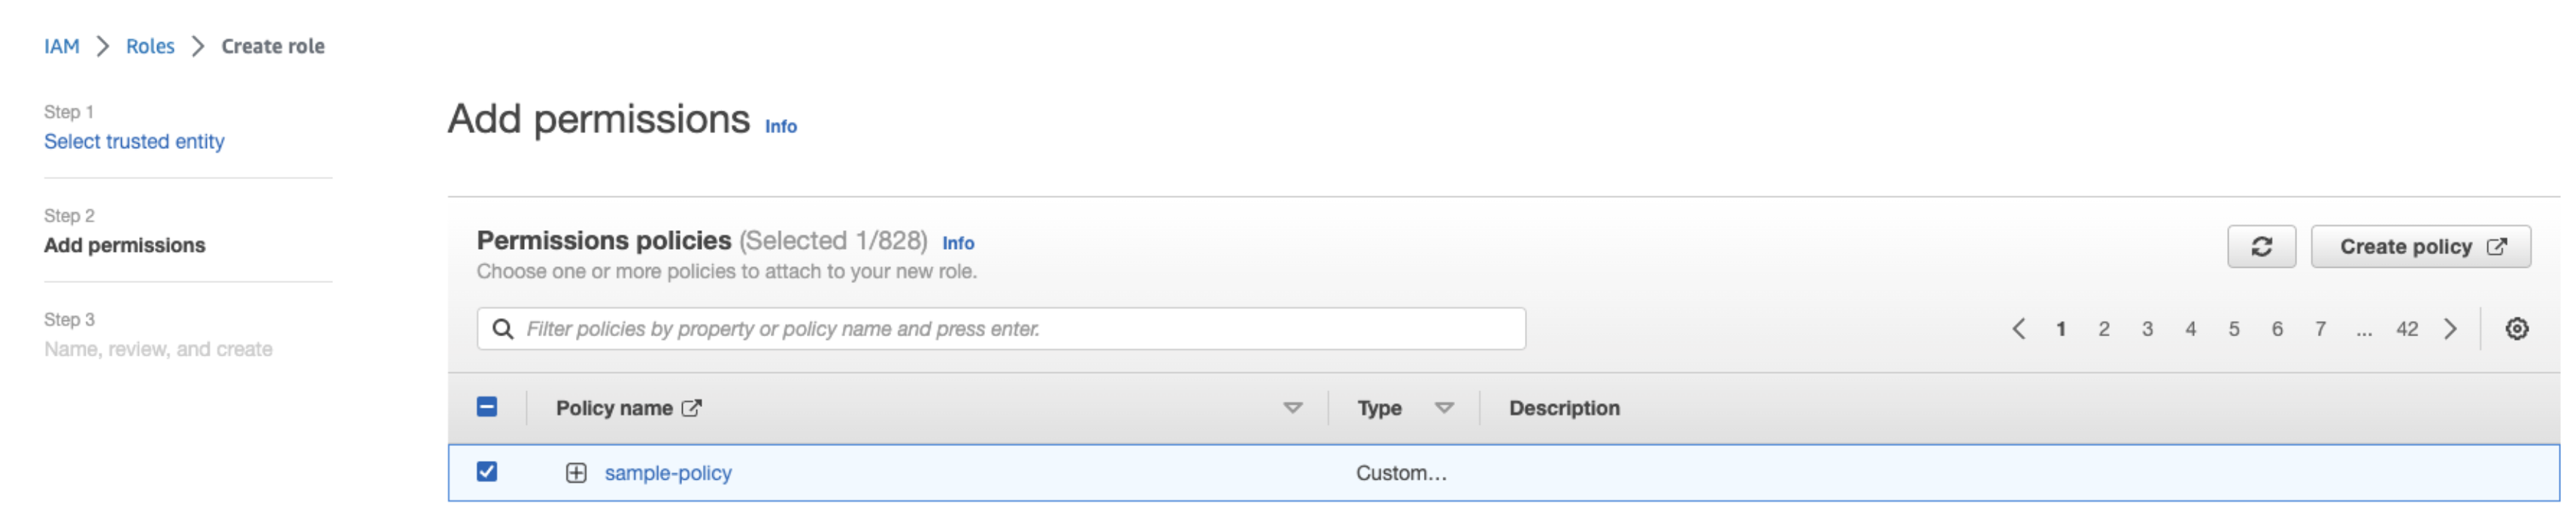
4. **ロール名**を入力して、**ロールを作成**をクリックします。
AWS S3バケットは、お使いのCatoアカウントと統合する準備ができています。 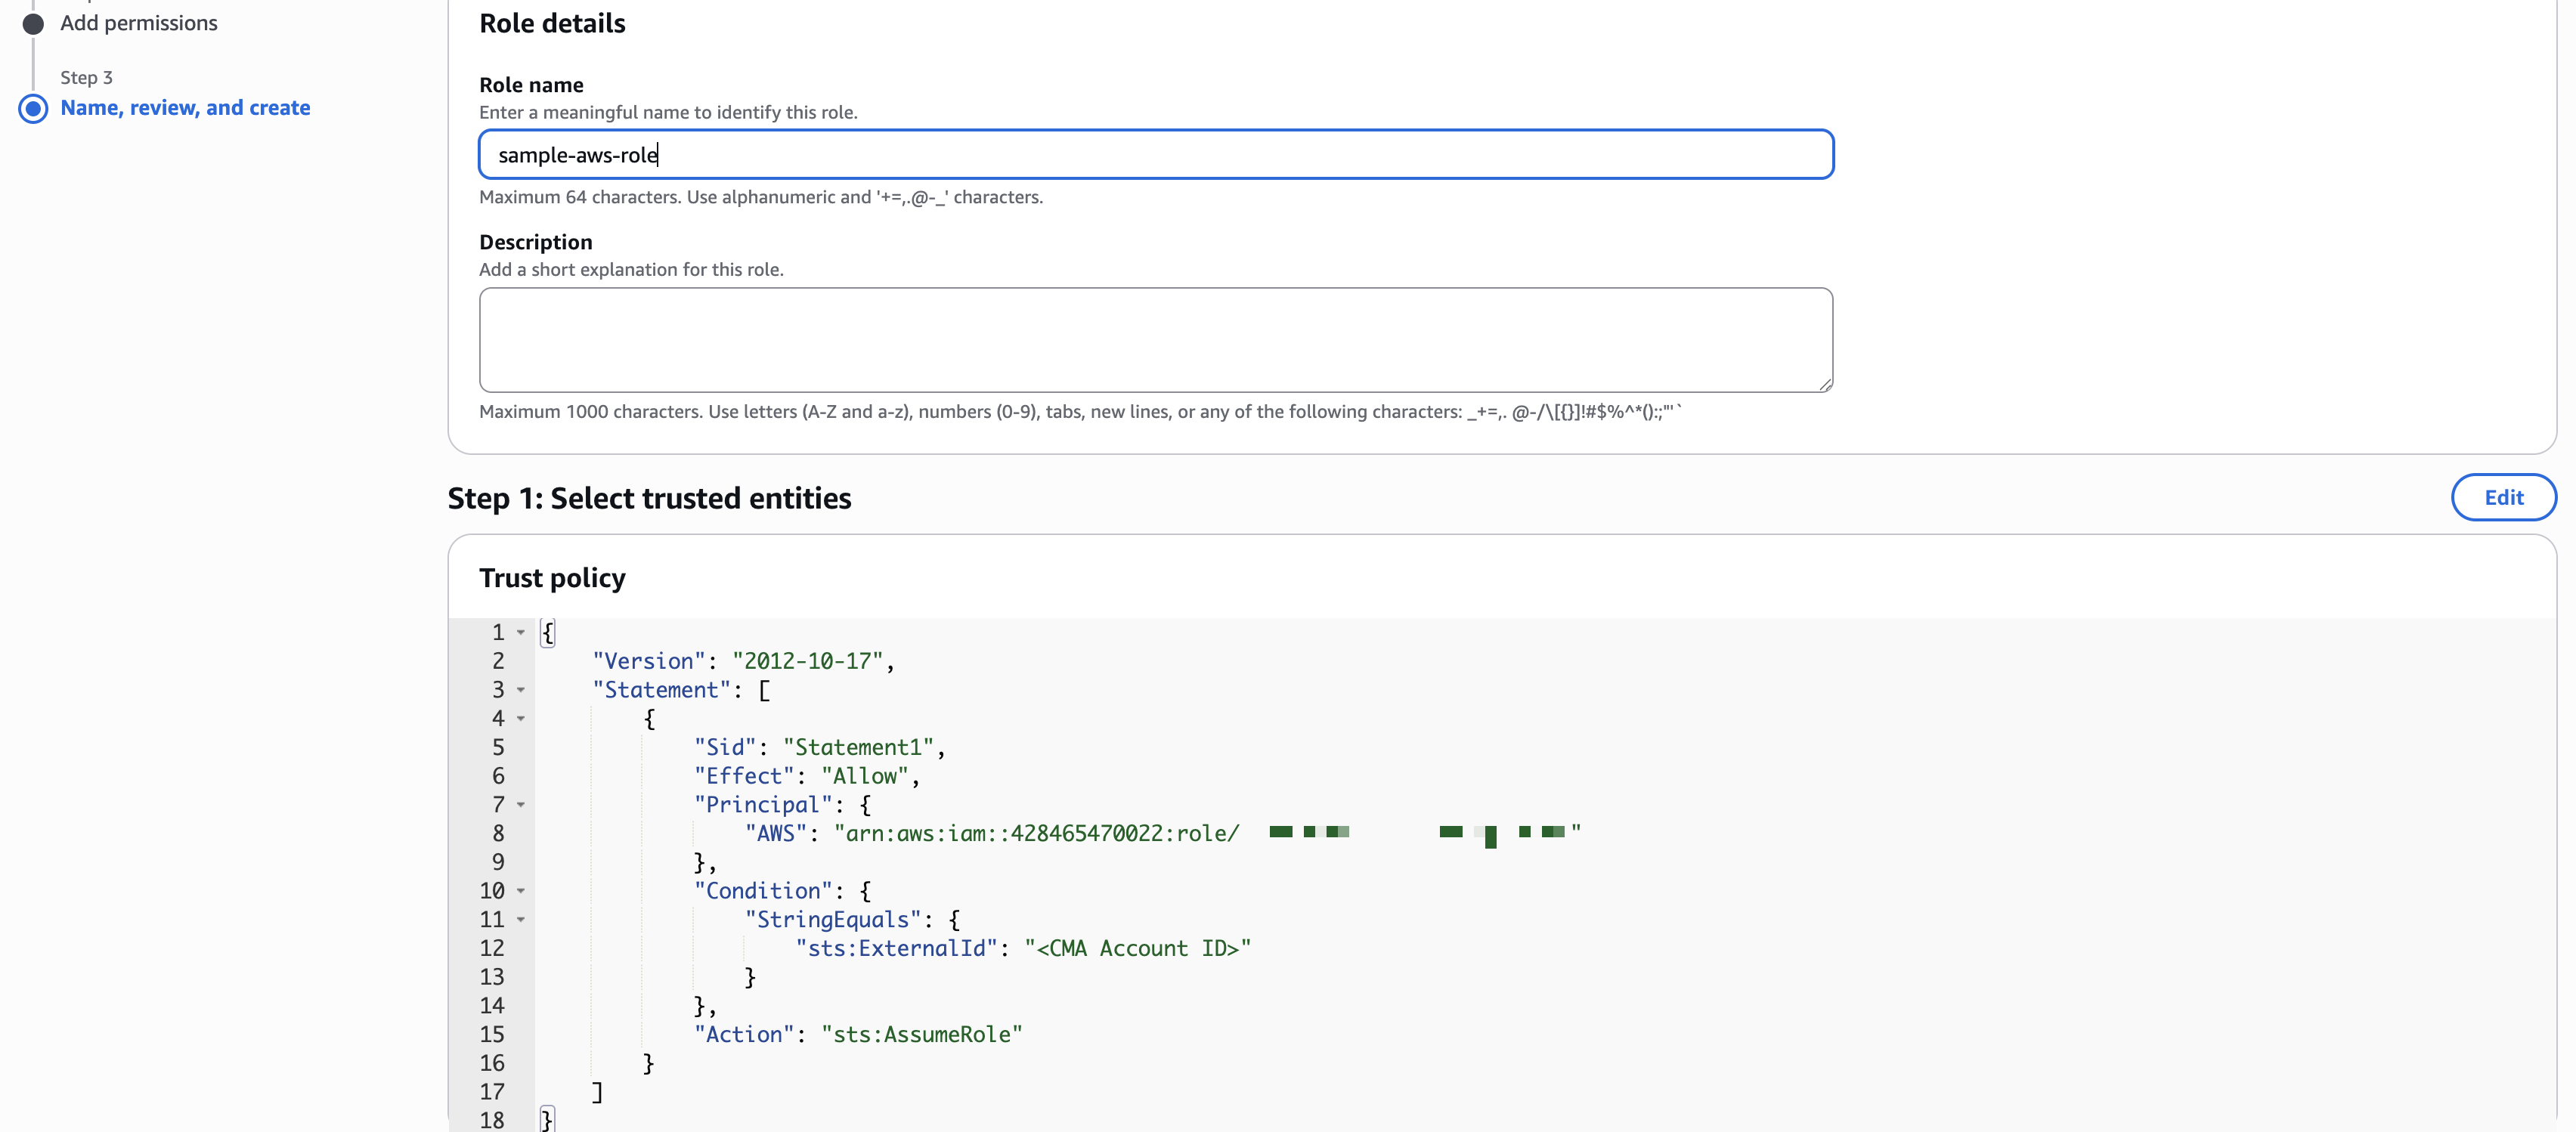
### ステップ2: CMAでAPIコネクタを作成する
必要なアプリケーションで統合を設定した後、CMAに詳細を追加します。
**CMAでAPIコネクタを作成するには:**
1. ナビゲーションメニューから、**リソース > 統合**をクリックします。
2. **統合済みアプリ**タブをクリックします。
3. **新規**をクリックします。
**新しい統合**パネルが開きます。
4. **SaaSアプリケーション**のドロップダウンからAmazon S3を選択します。
5. これらの詳細を追加:
- 認証: AWS Assume Role
- 名前: この統合の名前
- 説明: (任意) 説明を追加
- ロールARN: お使いのAmazonアカウントのロールARN。 これはお使いのAWS管理コンソール内のIAM > ロールで確認できます
- 地域: [ステップ1](/v1/docs/amazon-s3-configuring-the-forensic-storage-connector#step-1-configure-the-integration-in-the-amazon-s3-console)で設定した地域
- バケット: [ステップ1](/v1/docs/amazon-s3-configuring-the-forensic-storage-connector#step-1-configure-the-integration-in-the-amazon-s3-console)で設定したバケットの名前
- フォルダパス: フォルダのパスを選択します。 フォルダが存在しない場合、新しいものが作成されます
6. **保存**をクリックします。
7. アプリは、**統合済アプリ**テーブルに**接続済み**ステータスと共に表示されます。