この記事では、KeycloakをSDPユーザーやCato管理アプリケーション(CMA)管理者にとって唯一のシングルサインオン(SSO)プロバイダーとして設定する方法を説明します。
SSOは、ユーザーが認証され、ネットワークに接続することを許可されたことを確認するために、CatoとIdPからの暗号化されたトークンに依存します。詳細については、CatoユーザーのためのSSO認証をご覧ください。
概要
KeycloakをSSOプロバイダーとして設定することで、CMA管理者とCatoクライアントで接続するリモートユーザーの認証を集中化できます。この統合により、アカウントのセキュリティが向上し、Keycloakの認証情報を通じたログインの強制によってアイデンティティ管理が簡素化されます。
Cato内の各ユーザーおよび管理者のメールアドレスがKeycloakの対応するメールと一致することを確認してください。
SSOが有効になると、管理者はKeycloakを通じてCMAにアクセスする必要があり、管理者とユーザーはともにKeycloakを通じてCatoクライアントに接続する必要があります。
KeycloakをSSOプロバイダーとして設定する
次の手順に従って、KeycloakをSSOプロバイダーとして設定します:
Keycloak管理コンソールでCatoをクライアントとして追加します
CMAにKeycloakホストの詳細を入力します
ステップ1: KeycloakクライアントとしてCatoを追加
Keycloak管理コンソールで、Catoをクライアントとして追加します。 Catoをクライアントとして設定する際にCatoのURIを許可リストに追加します。ステップ2でCMAで必要になる値です:
クライアントID
クライアントシークレット
この手順は、変更の可能性のあるKeycloakコンソールに関するものです。最新のKeycloakドキュメントを読むには、リソースサーバーの管理をご参照ください。
KeycloakクライアントとしてCatoを追加するには:
Keycloakで、Clients > クライアントの作成に進みます。
一般設定タブで、クライアントIDを含む基本設定を入力します。後でCatoと統合するためにクライアントIDが必要です。
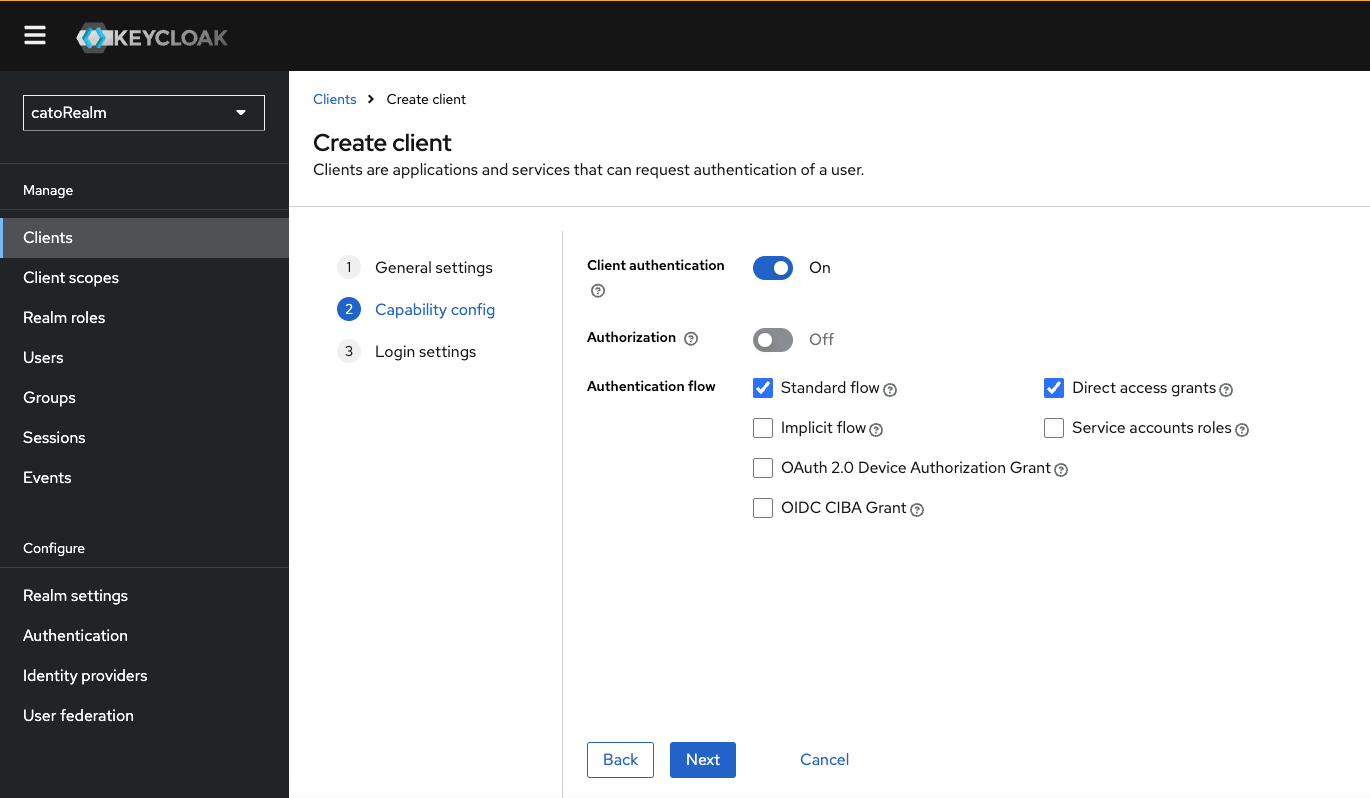
機能設定タブで、クライアント認証が有効になっていることを確認してください。
ログイン設定タブで、有効なリダイレクトURIに以下のCato URIを入力します:
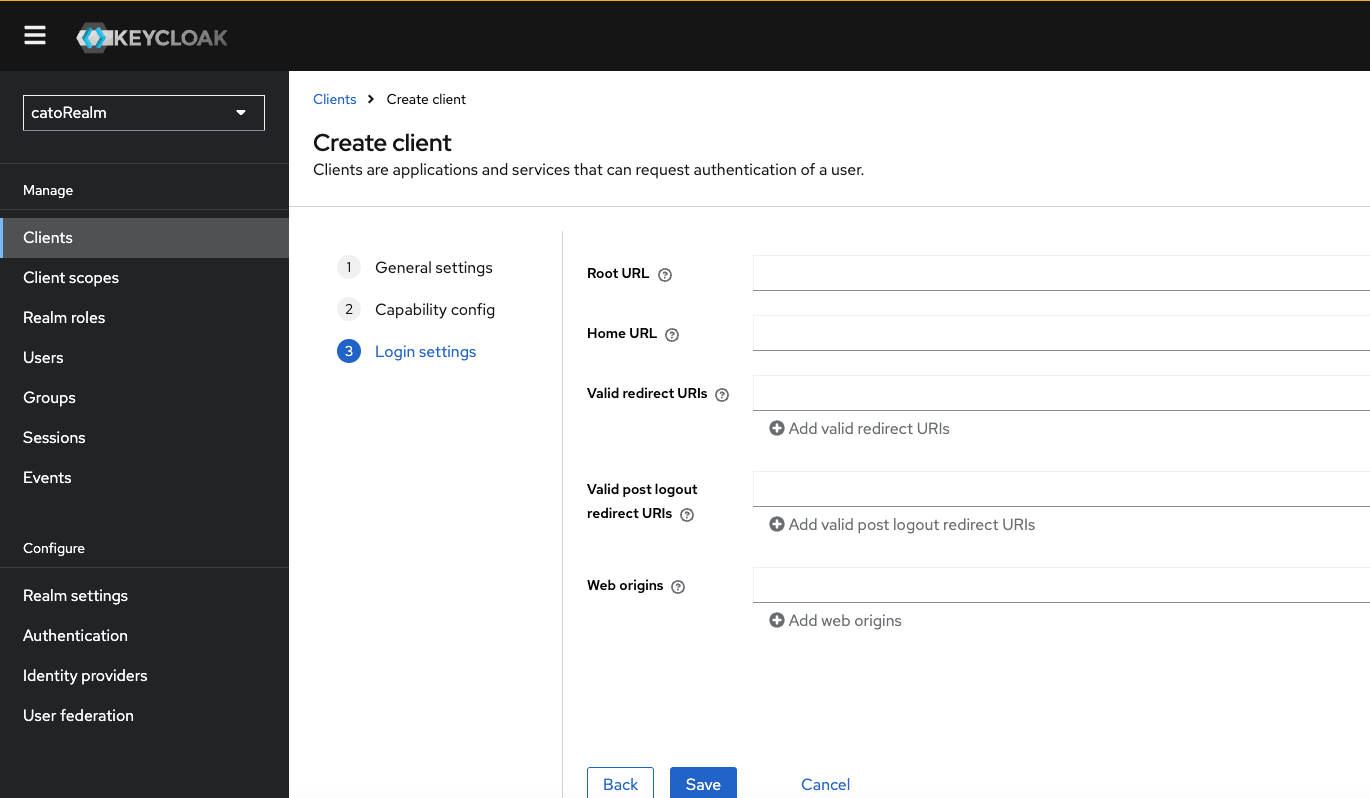
https://sso.via.catonetworks.com/auth_results
https://sso.ias.catonetworks.com/auth_results
https://sso.proxy.catonetworks.com/auth_results
https://169.254.255.254/auth_results
https://auth.catonetworks.com/oauth2/broker/code/keycloak
https://auth.in1.catonetworks.com/oauth2/broker/code/keycloak
https://auth.jp1.catonetworks.com/oauth2/broker/code/keycloak
https://auth.us1.catonetworks.com/oauth2/broker/code/keycloak
https://auth.catonetworks.com/endsession/*
https://auth.in1.catonetworks.com/endsession/*
https://auth.jp1.catonetworks.com/endsession/*
https://auth.us1.catonetworks.com/endsession/*
保存をクリックしてKeycloakクライアントを作成します。
クライアントエリアに移動し、作成したクライアントをクリックします。
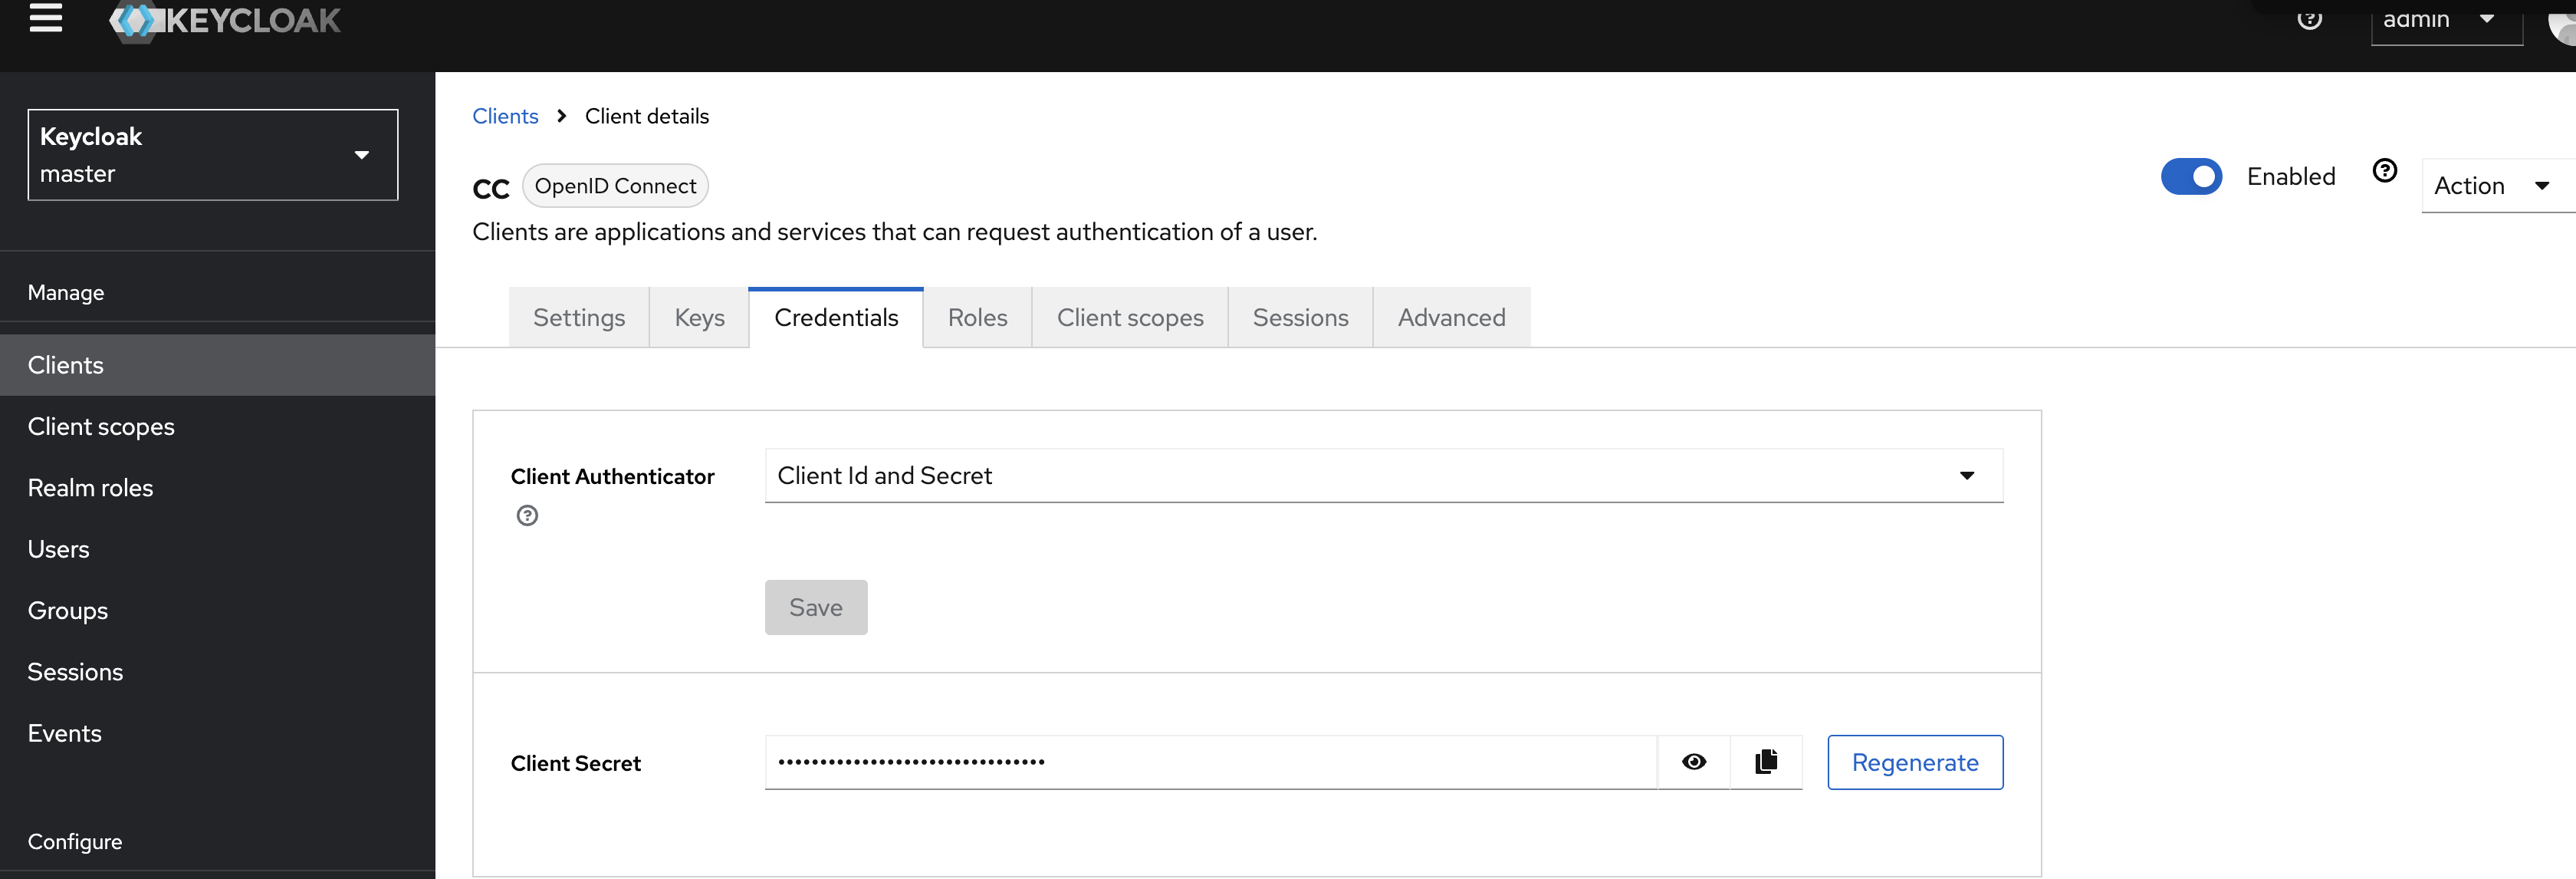
認証情報タブに移動し、クライアントシークレットをコピーします。 SSOプロバイダーをCMAで作成する際にこの値が必要です。
ステップ2: KeycloakをSSOプロバイダーとして設定
CMAに、前のステップで作成したKeycloakクライアントの詳細を入力します:
Keycloak URL
クライアントID
クライアントシークレット
Keycloak URLの値は、URLの始まりからRealm名の終わりまでであり、HTTPSを含みません。
例えば、Keycloakへのアクセスに使用するURLがhttps://keycloak.example.com/realms/myRealm/.well-known/openid-configurationである場合、keycloak.example.com/realms/myRealmをKeycloak URLとして入力します。
Catoは、複数のIdPをSSOに使用することをアカウントでサポートしています。デフォルトのSSOプロバイダーはCMA管理者にのみ使用されるため、Keycloakをデフォルトの認証方法として定義してください。
.png?sv=2026-02-06&spr=https&st=2026-11-10T16%3A49%3A34Z&se=2026-11-10T17%3A00%3A34Z&sr=c&sp=r&sig=xpTR%2BUnOoS6F3U9yFsBM1PqJCr07WNhGU%2Fe%2FW%2B7W5sw%3D)
KeycloakをSSOプロバイダーとして設定するには:
CMAナビゲーションメニューから、アクセス > シングルサインオン をクリックします。
新規 をクリックします。
Identity Provider ドロップダウンメニューから、 Keycloakを選択します。
この統合を識別するための名前を入力します。
プロトコル接頭辞を省き、Realm名までのKeycloak URLを入力してください。
ステップ1で作成したクライアントIDとクライアントシークレットを入力します。
KeycloakをCMA管理者にとって唯一のSSOプロバイダーとして使用するために、デフォルトのトグルを有効にします。
適用 をクリックします。
既知の制約
Red Hat製KeycloakはSSOに対応していません。