Visão Geral
O Protocolo de Gerenciamento de Rede Simples (SNMP) permite que plataformas de monitoramento de rede de terceiros recuperem informações de dispositivos de rede. Você pode configurar o monitoramento SNMP no Aplicativo de Gerenciamento Cato (CMA) e conectar sua plataforma de monitoramento aos Sockets e vSockets Cato. Isso permite que você visualize a saúde dos dispositivos Cato e as estatísticas de interface junto com roteadores, switches e outros dispositivos em plataformas como SolarWinds, PRTG ou OpenNMS.
A plataforma de monitoramento atua como o gerenciador SNMP. Cada aparelho Cato monitorado executa um agente SNMP que responde a solicitações iniciadas por meio de polling SNMPv3 somente leitura com autenticação e criptografia.
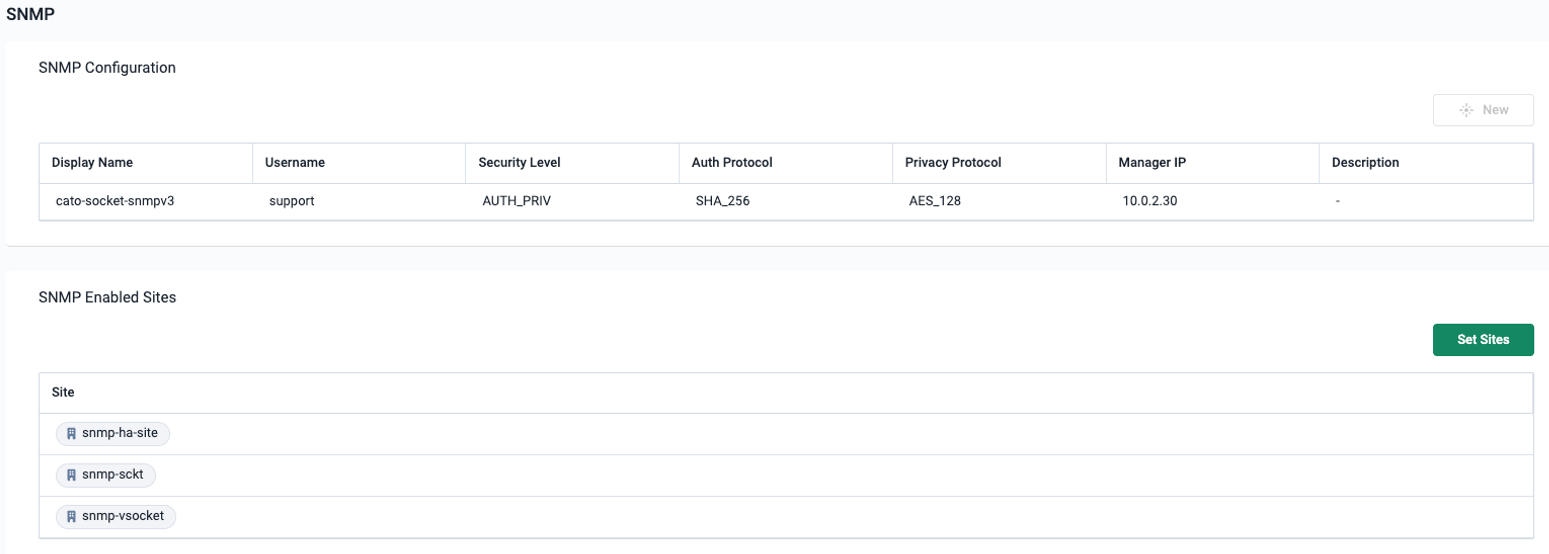
Você configura um perfil SNMP para a conta e o ativa para os sites que deseja monitorar. Sua plataforma de monitoramento então recupera dados diretamente de cada Socket monitorado.
Casos de Uso
Monitore o uso de CPU e memória entre os Sockets de filial para identificar dispositivos que estão se aproximando dos limites de recursos.
Monitore o status e a utilização de tráfego das interfaces LAN e WAN junto com outros equipamentos de rede no seu painel de monitoramento.
Investigue o aumento de erros nas interfaces ou pacotes descartados ao solucionar problemas de desempenho de aplicativos degradados.
Requisitos
Socket v28 ou superior
Sua plataforma de monitoramento deve suportar SNMPv3 com o nível de segurança authPriv, autenticação SHA-256 e privacidade AES-128 (criptografia).
O servidor de monitoramento deve ter conectividade de rede com o endereço de polling do dispositivo monitorado. Permita a porta UDP 161 ao longo do caminho de polling, incluindo quaisquer regras de firewall aplicáveis ou grupos de segurança de nuvem.
As seguintes capacidades e limitações se aplicam:
Capacidade | Support |
|---|---|
Operações de leitura | GET, GETNEXT, GETBULK, e walks usando essas operações de leitura. |
Operações de escrita | SNMP SET não é suportado. SNMP não pode ser usado para alterar a configuração do Socket. |
Traps e informativos | Não suportado. A plataforma de monitoramento deve coletar o dispositivo para recuperar informações. |
Entendendo Como os Sockets São Pollados
Configure a plataforma de monitoramento para pollar cada Socket usando o endereço IP LAN próprio desse Socket. Isto se aplica tanto quando o servidor de monitoramento está na rede local do Socket quanto quando ele alcança um Socket em outro local através da Nuvem Cato.
Por exemplo, um servidor de monitoramento no Site A monitora o Socket no Site B enviando solicitações SNMP para o endereço IP LAN do Socket no Site B. As solicitações viajam através da Nuvem Cato, e o Socket no Site B retorna seus próprios dados. O Socket no Site A encaminha o tráfego ao longo do caminho da rede.
Nota: Use o IP LAN do Socket de destino como o destino do polling, incluindo para solicitações enviadas pela WAN. Não use seu IP WAN ou o IP LAN de um Socket diferente como alvo.
Localizando o IP LAN do Socket
Para um site de Socket único, na página de Redes do site, localize o IP Local do intervalo de rede Nativa. Use este endereço como destino do polling ao adicionar o Socket à sua plataforma de monitoramento SNMP. Para mais informações sobre intervalos de rede, veja Configuração de Intervalos de Rede para um Site.
Pollando um Site HA
Em implantações de Socket HA, tanto o Socket primário quanto o secundário respondem ao polling SNMP como dispositivos separados. Cada Socket é pollado usando seu endereço IP de gerenciamento e retorna suas próprias estatísticas de interface.
Para localizar esses endereços, vá para a página do Socket para o site e, em Configurações de Alta Disponibilidade, localize o IP de Gerenciamento Primário e o IP de Gerenciamento Secundário.
Use cada endereço como destino do polling ao adicionar o Socket correspondente à sua plataforma de monitoramento SNMP. Adicione os Sockets primário e secundário como dispositivos supervisionados separados.
Nota: Os contadores podem ser redefinidos após uma reinicialização, atualização ou failover HA. Configure sua plataforma de monitoramento para lidar com redefinições de contadores para que elas não apareçam como picos súbitos de tráfego.
Configurando SNMP no CMA
Primeiro, crie o perfil de conta SNMP e, em seguida, ative o SNMP para os locais necessários.
Configurando o Perfil SNMP
O perfil define as credenciais usadas pela plataforma de monitoramento para autenticar nos Sockets. O nome exibido identifica o perfil no CMA, e o nome de usuário é a identidade SNMP que deve coincidir na sua plataforma de monitoramento.
O nível de segurança, protocolo de autenticação e protocolo de privacidade não são configuráveis.
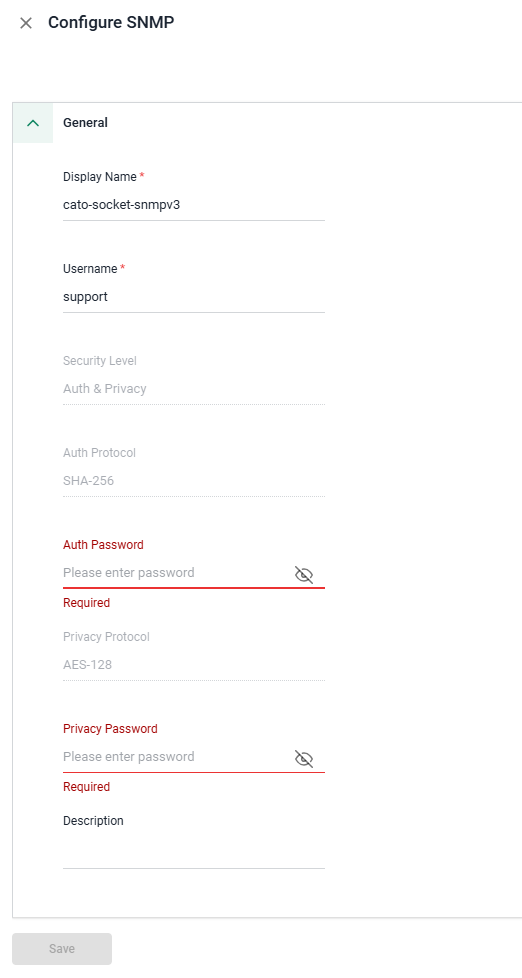
Para configurar o perfil SNMP:
No menu de navegação, clique em Rede > SNMP.
Na seção Configuração SNMP, clique em Novo. O painel Configurar SNMP é aberto.
Digite um Nome exibido para o perfil.
Digite o Nome de Usuário que sua plataforma de monitoramento usará para solicitações SNMP.
Digite a Senha de Autenticação para autenticação SHA-256 e a Senha de Privacidade para criptografia AES-128. Cada senha deve conter pelo menos oito caracteres.
Digite uma Descrição.
Clique em Salvar. O perfil SNMP é criado para a conta.
As senhas salvas não são exibidas quando você reabre o perfil. Para substituir uma senha, use Editar Senha no campo correspondente. Se você alterar o nome de usuário ou as senhas do perfil, atualize as credenciais correspondentes em sua plataforma de monitoramento para todos os dispositivos que usam esse perfil.
Ativando SNMP para Locais
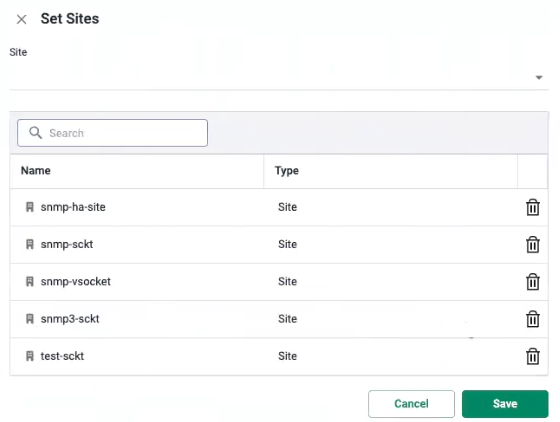
Para ativar o SNMP para sites Socket:
No menu de navegação, clique em Rede > SNMP.
Na seção Locais SNMP Ativados, clique em Definir Locais. O painel Definir Locais se abre.
No menu suspenso Site, selecione os sites que deseja monitorar. Apenas Sockets executando a versão v28 ou superior aparecem.
Clique em Salvar. Os locais aparecem na lista de Locais com SNMP Ativado.
Após a configuração atingir o Socket, ele pode responder a solicitações usando o perfil de conta. Configure as credenciais correspondentes e os alvos de pesquisa em sua plataforma de monitoramento conforme descrito abaixo.
Configurando sua Plataforma de Monitoramento
Configure as credenciais SNMPv3 em sua plataforma de monitoramento para corresponder ao perfil no CMA. Os nomes dos campos dependem da plataforma.
Configuração da plataforma de monitoramento | Valor |
|---|---|
Versão SNMP | SNMPv3 |
Nível de segurança | Autenticação e privacidade (authPriv) |
Nome de usuário ou nome de segurança | O Nome de Usuário configurado no perfil CMA |
Protocolo de autenticação | SHA-256 |
Senha de autenticação ou frase de acesso | A Senha de Autenticação configurada no perfil CMA |
Protocolo de privacidade ou criptografia | AES-128 (AES-CFB-128) |
Senha de privacidade ou frase de acesso | A Senha de Privacidade configurada no perfil CMA |
Destino de pesquisa para um site de um único Socket | O endereço IP LAN deste Socket |
Transporte e porta | UDP/161 |
Adicione um alvo de pesquisa separado para cada Socket que você deseja monitorar e associe as credenciais SNMPv3 correspondentes a cada alvo.
Execute a descoberta ou teste de credenciais SNMP da plataforma para recuperar informações do dispositivo e da interface. Consulte a documentação da plataforma de monitoramento para adicionar nós, selecionar um intervalo de pesquisa e configurar painéis e alertas.
Arquivo MIB Cato e OIDs Suportados
O SNMP fornece dados de monitoramento a partir das seguintes áreas MIB padrão e específicas da Cato:
Sistema: Identidade e localização do dispositivo, tempo de atividade do agente SNMP e capacidades MIB registradas.
Interfaces: Detalhes da interface LAN/WAN, status, MTU, velocidade e contadores de tráfego.
Endereços IPv4: Endereços IPv4 da interface e máscaras de sub-rede.
Recursos do Host: Carga da CPU por núcleo e informações de RAM física.
Extensões do IF-MIB: Nomes de interface e aliases, contadores únicos de bytes e pacotes de alta capacidade e propriedades adicionais da interface.
MIB Privado do Cato: Identidade e saúde do socket, detalhes da interface e informações de túnel/PoP.
Para a lista completa de OIDs suportados, limitações específicas de objetos e download do arquivo MIB do Cato, consulte Arquivos MIB SNMP e OIDs Suportados.