Este artigo discute como configurar o Azure Intune para implantar e atualizar Clientes macOS para Usuários SDP na sua Conta.
Visão geral
Você pode configurar o Aplicativo de Gerenciamento Cato para usar um MDM para gerenciar a implantação e atualizações para Clientes macOS na sua organização. Todas as atualizações do Cliente são controladas usando o MDM e os usuários finais não recebem notificações de novas versões do Cliente da Cato.
Fluxo de Trabalho de Alto Nível de Implantações Gerenciadas e Atualizações para Clientes macOS
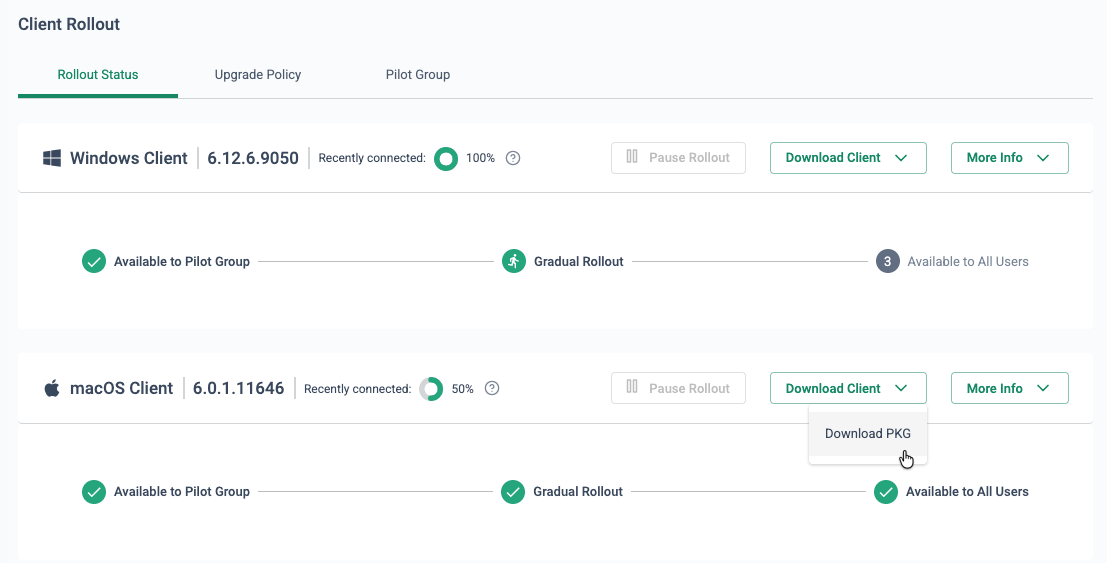
No menu de navegação, clique em Acesso à Nuvem > Implementação do Cliente.
Clique na aba Política de Atualização de Clientes.
Para o Cliente macOS, escolha Gerenciado Por Administrador.
Na aba Implementação do Cliente, faça o download do pacote macOS.
Importe o pacote macOS para o Intune.
Configure o Azure Intune para criar uma política que permita a extensão DMG e perfis VPN para usuários finais.
Caso contrário, os usuários finais precisam aprovar e permitir manualmente os itens acima no macOS.
No Azure Intune, distribua a nova versão do Cliente macOS aos usuários finais na sua Conta.
Importando o Pacote macOS
Use o Centro de Administração do Microsoft Intune para adicionar o pacote Cliente que deseja distribuir.
Importe o pacote macOS para o Intune
Do menu de navegação, selecione Aplicativos > macOS.
Clique em Adicionar e, em Tipo de Aplicativo, selecione Aplicativo macOS (PKG).
Clique em Selecionar e selecione o pacote Cliente Cato que deseja fazer upload. Você terá que fornecer as seguintes informações:
Nome
Description
Nome do Editor
Sob Categoria, selecione as caixas de seleção Negócios e Gerenciamento de Computadores, respectivamente.
Clique em Próximo e na página de Programa, clique em Próximo novamente.
Na página de Requisitos, selecione o sistema operacional macOS mínimo necessário conforme exigido para a versão do Cliente Cato que você está implantando.
Na página de regras de Detecção, certifique-se de definir ignorar versão do aplicativo para Não, e clique em Próximo.
Na página de Atribuições, determine quem receberá este pacote (por exemplo, Todos os Usuários), e clique em Próximo.
Clique em Criar.
O pacote Cliente macOS é importado para o Intune e está disponível na página de Aplicativos para pacotes macOS.
Permissões de macOS Permitir Automaticamente para o Cliente com Intune
Você pode configurar o Intune para permitir automaticamente essas permissões para o usuário final como parte do processo de instalação para a nova versão do Cliente. Caso contrário, o usuário final deve configurar manualmente as configurações do macOS como parte do processo de instalação.
As seguintes permissões são necessárias para instalar o Cliente em um host macOS:
Permitir que o Cliente Cato crie um perfil VPN
Permitir extensões do sistema para o Cliente Cato
Existem extensões de sistema separadas para os recursos Anti-Violação e DNS Relay (atualmente em EA)
Nota: As funcionalidades de Early Availability (EA) estão disponíveis apenas para lançamento limitado. Para mais informações, entre em contato com seu representante da Cato Networks ou envie um email para ea@catonetworks.com.
Implantar um Perfil VPN Personalizado
Para criar um perfil VPN personalizado:
Baixe o perfil personalizado anexado a este artigo ou crie seu próprio perfil personalizado.
Do Centro de Administração do Microsoft Intune, navegue até Dispositivos > macOS > Configuração para criar uma política para o Cliente macOS
Clique em Criar e selecione Nova Política. (com base nos dados na tabela acima):
Em Criar um perfil, sob Tipo de Perfil, selecione Personalizado.
Clique em Criar.
Na página Básico, insira um Nome e uma Descrição opcional para o perfil e clique em Avançar.
Na página de configurações de configuração, insira o seguinte:
Forneça um nome descritivo para o perfil personalizado
Sob arquivo de perfil de configuração, carregue o perfil personalizado que você baixou acima
Clique Próximo
Na página de Atribuições, clique em Adicionar todos os dispositivos e clique em Avançar.
Clique em Criar.
Criando um Perfil VPN Personalizado
Este artigo vem com um perfil VPN pré-configurado e personalizado que você pode enviar para o Intune. Se você quiser criar um perfil VPN personalizado, será necessário baixar a ferramenta Apple Configurator e criar um perfil usando as informações na tabela, abaixo.
Definido | Valor |
|---|---|
Nome da Conexão | VPN Cato Networks |
Tipo de Conexão | SSL Personalizado (do menu drop-down) |
Identificador | com.catonetworks.mac.CatoClient |
Servidor | vpn.catonetworks.net |
Conta | CatoClientVPN |
Identificador de Pacote do Provedor | com.catonetworks.mac.CatoClient.CatoClientSysExtension |
Autenticação do Usuário |
|
Tipo de Fornecedor | Túnel de Pacotes |
Requisito Designado pelo Provedor | âncora maçã genérica e identificador "com.catonetworks.mac.CatoClient" e (folha de certificado[campo.1.2.840.113635.100.6.1.9] /* existe */ ou certificado 1[campo.1.2.840.113635.100.6.2.6] /* existe */ e folha de certificado[campo.1.2.840.113635.100.6.1.13] /* existe */ e folha de certificado[subject.OU] = CKGSB8CH43) |
Crie um Perfil para Implantação do Pacote macOS
Ao permitir extensões de sistema para o Cliente Cato, existem extensões separadas para os recursos Anti-Violação e DNS Relay. Se não os adicionar ao perfil, o usuário do dispositivo verá uma mensagem pop-up solicitando permissão para permitir a extensão.
Crie o novo perfil e então configure as configurações de VPN para esse perfil.
Do Centro de Administração do Microsoft Intune, navegue até Dispositivos > macOS > Configuração para criar uma política para o Cliente macOS:
Clique em Criar e selecione Nova Política. (com base nos dados na tabela acima):
Em Criar um perfil, sob Tipo de perfil selecione Catálogo de configurações.
Clique em Criar.
Na página Básico, insira um Nome e uma Descrição para o perfil e clique em Avançar.
Na página de configurações de configuração, clique em Adicionar configurações.
Usando a caixa de pesquisa, insira itens de login gerenciados e verifique se a configuração de Regras está selecionada
Usando a caixa de pesquisa, insira extensões de sistema e verifique se Extensões de Sistema Permitidas está selecionado
Usando a caixa de pesquisa, insira notificações e sob Experiência do Usuário > Notificações, verifique se Configurações de Notificação está selecionado
Feche o painel de Adicionar configurações.
Na página de Configuração, sob Regras, clique em Editar ins.
No campo Comentário, insira um comentário opcional descrevendo a instância
No campo Valor da Regra, insira o seguinte valor das extensões de sistema permitidas:
com.catonetworks.mac.CatoClient
Clique Salvar.
Na página de Configuração, sob Extensões de Sistema Permitidas, clique em Editar instância.
Insira os valores listados nas Extensões de Sistema Permitidas, abaixo:
com.catonetworks.mac.CatoClientcom.catonetworks.mac.CatoClient.CatoClientSysExtensioncom.catonetworks.mac.CatoClient.CatoDNSRelaySysExtension
Nota: Esta extensão é obrigatória para o DNS Relaycom.catonetworks.mac.CatoClient.ProtectionSysExtension
Nota: Esta extensão é obrigatória para a Proteção Anti-Violação
Sob Identificador da Equipe, insira o valor: CKGSB8CH43
Clique em Salvar
Na página de Configuração, sob Configurações de Notificação, clique em Editar instância.
Sob Identificador de Pacote, insira com.catonetworks.mac.CatoClient
Verifique se Alerta Crítico Ativado está definido para Verdadeiro
Clique em Salvar
Clique em Próximo, e na página de Tags de Escopo, clique em Próximo novamente.
Na página de Atribuições, determine quem deve receber este pacote, por exemplo, clique em Adicionar todos os dispositivos ou selecione um grupo específico de usuários e clique em Próximo.
Clique em Criar.
Configurar Parâmetros de Instalação com um MDM
Você pode pré-configurar detalhes de autenticação e Sempre Ativo para o Cliente macOS usando parâmetros de instalação. Implante esses parâmetros como preferências do macOS via Intune
As seguintes opções de configuração estão disponíveis:
Use o seguinte domínio de preferências para ambas as configurações:
com.catonetworks.mac.CatoClient
Configuração | Parâmetros | Description |
|---|---|---|
Autenticação Automática |
| Use esses parâmetros juntos para pré-configurar o endereço de e-mail de login do usuário e o subdomínio da conta Cato para que o navegador de autenticação externa comece com os detalhes de conta necessários já preenchidos. |
Sempre Ligado |
| Defina este parâmetro Booleano para |
Pré-requisitos para Parâmetros de Instalação do Cliente
Suportado a partir da versão 6.3 do Cliente macOS.
Suportado apenas com autenticação de navegador externo
Para o parâmetro Sempre Ativo (isso pode ser configurado pelo MDM ou no dispositivo):
Extensões do sistema são permitidas
Configurações de VPN são permitidas
O EULA está aprovado
Configurar Autenticação Automática
Pré-configure os detalhes da conta usados para iniciar a autenticação no navegador externo. Quando o usuário lança o Cliente e começa a autenticação, o Cliente usa os detalhes configurados para iniciar a autenticação no navegador externo. Se o usuário já estiver logado no provedor de identidade nesse navegador, a autenticação pode prosseguir sem inserir novamente os detalhes da conta. Esses parâmetros fornecem apenas detalhes da conta. Eles não armazenam credenciais ou ignoram autenticação. O usuário ainda deve completar o fluxo de autenticação configurado pela sua organização.
Para configurar autenticação automática:
Implante os valores de string através do seu Intune:
defaults write com.catonetworks.mac.CatoClient newUserLoginEmail -string "user@example.com"
defaults write com.catonetworks.mac.CatoClient subdomain -string " conta subdomínio"
Substitua
user@example.compelo endereço de email de login do usuário ecustomer-subdomainpelo subdomínio da conta Cato. Você pode identificar o subdomínio da sua conta navegando para Acesso à Nuvem > Single Sign-On na seção Subdomínio Cato.Confirme os valores configurados executando:
defaults read com.catonetworks.mac.CatoClient newUserLoginEmail
defaults read com.catonetworks.mac.CatoClient subdomain
Configurar Sempre Ativo
Use o initialAlwaysOn parametro para forçar Sempre Ligado a ser ativado.
Para configurar Sempre Ativo:
Implante os valores de string através do seu Intune:
defaults write com.catonetworks.mac.CatoClient initialAlwaysOn -bool trueConfirme o valor configurado executando:
defaults read com.catonetworks.mac.CatoClient initialAlwaysOnA saída esperada é
1, o que indica que a preferência está definida comotrue.