本文讨论了如何在一个XOps事件中减轻威胁。
概概览
XOps 故事通常涉及从特定用户或目标(如 IP 地址或 FQDN)发起的可疑活动。例如,一个故事可能指示某个用户的远程会话被入侵,或者设备正在与一个可疑的网络钓鱼域通信。故事概览页在事件工作台中让您可以通过以下操作缓解这些威胁:
撤销用户会话:您可以直接从故事中撤销用户的Cato客户端会话。这将会将用户注销,并提示他们通过客户端登录界面重新进行身份验证。如果用户在缓解时未连接,其身份验证令牌将被撤销,重新连接时需要重新进行身份验证。
在SSO中禁用或撤销:撤销在Microsoft Entra ID中的登录会话,或者在Microsoft Entra ID、Okta或Google Workspace中禁用用户。撤销会话需要用户重新登录。禁用用户将阻止通过选定的提供商进行新的登录。现有会话和应用程序的影响取决于提供商(见下文,支持的SSO和应用程序操作)。
在应用程序中禁用或撤销:在Salesforce,Dropbox或Box中禁用用户,以阻止进一步的登录。
将目标添加到阻止列表:您可以将可疑目标添加到容器中,然后可将其纳入您的访问权限策略。这确保任何连接到 Cato 的用户都无法访问该目标。
容器是用户定义的类别,帮助您管理项目群组,例如IP地址或完全限定域名(FQDN)。一旦创建容器,它就可以添加到带有 阻止 操作的防火墙规则中。只有当容器包含在防火墙规则中时,可疑目标才会被阻止。当您从 XOps 故事中缓解威胁时,可以将目标添加到现有容器或创建新容器。用户仍可以访问未包含在防火墙规则中的容器中的目标。
SSO和应用程序操作的前提条件
要使用操作在SSO中禁用或撤销或在应用程序中禁用或撤销,请配置相关集成。有关更多信息,请参见补救操作连接器。
支持的SSO和应用程序操作
下表列出了第三方SSO和应用程序操作支持的操作。
服务 | 支持的操作 | 影响 |
|---|---|---|
撤销登录会话,禁用用户 | 撤销会使刷新令牌和浏览器会话Cookie失效。禁用设置账户启用为否,阻止新的登录。 | |
禁用用户 | 解除用户账户并从分配的应用程序中解除用户。 | |
禁用用户 | 暂停账户并阻止登录。用户的数据会被保留。 | |
禁用用户 | 通过清除活跃来停用账户。用户记录已保留。 | |
禁用用户 | 暂停团队成员,注销他们的所有设备,并从关联计算机删除团队文件。 | |
禁用用户 | 将托管用户设置为不活跃,阻止登录,并注销他们的所有Box应用。在重新激活之前,他们的文件和文件夹对协作者隐藏;内容和协作者权限被保留。 |
重要: 在禁用用户之前,请查看供应商特定的影响。 Okta取消配置可能会永久删除应用程序数据,例如电子邮件或文件。 Dropbox从关联计算机删除团队文件,该清除操作不能通过取消暂停成员来恢复。禁用Box用户也会暂时取消协作者对该用户的文件和文件夹的访问。
案例 - 异常用户活动
示例公司的分析师在概览页面中调查了一个 XOps 故事,发现有用户向文件共享应用上传大量数据。他们不确定上传活动是否是正当的。分析师进一步注意到,此次上传活动使用的用户代理对于该用户来说是异常的,表明可能存在对手窃取凭证的情况。因此,他们决定撤销用户会话以强制设备重新进行身份验证。用户必须重新认证才能重新连接。分析师继续调查可能的凭证盗窃,因为撤销会话并不能防止持有效凭证的再次登录。
使用案例 - 禁用受损的销售云账户
示例公司分析师调查XOps事件,发现有用户从销售云导出异常数量的客户记录。经过进一步调查,他们确认该用户的账户已被盗。
分析师使用在应用中禁用或撤销操作来禁用用户的销售云账户。在他们调查和补救泄露期间,这阻止进一步登录。
用例 - 恶意软件攻击
某位安全分析师在概览页面中调查了一则 XOps 故事,并识别出一个与恶意软件相关联的 IP 地址。经过进一步调查,分析师确认这是已知恶意行为者发起的攻击。
分析师将目标添加到公司包含在互联网防火墙规则中的可疑 IP 地址容器中,并使用阻止操作。
该威胁得到遏制,因为没有其他用户能够访问该 IP 地址。
缓解 XOps 故事中的威胁
在操作菜单中您可以在故事概览页面撤销Cato客户端会话或阻止目标,通过SSO提供商撤销会话或禁用用户,或者在支持的应用程序中直接禁用用户。下面的程序解释如何进行这些缓解措施。
撤销Cato用户会话或将目标添加到容器中
撤销用户的Cato客户端会话以要求重新认证,或将可疑目标添加到包含在阻止的防火墙规则中的容器中。
要撤销Cato用户会话或将目标添加到容器中:
在故事概览中,点击操作按钮。
选择要采取的缓解操作:
要撤销用户,请点击 撤销用户会话。撤销用户会话面板将打开。选择您想要撤销活动会话的用户。面板将自动显示故事中标识的用户。
要将目标添加到阻止列表,请单击添加目标到阻止列表. 选择要缓解的目标,然后选择要将其添加到的现有容器,或点击创建新容器以创建新容器。确保容器包含在防火墙规则中。
(可选)添加备注。
确认您的操作。
禁用用户或在SSO中撤销会话
撤销用户的SSO登录会话以要求重新认证,或通过支持的SSO提供商禁用用户以阻止进一步的登录。
要禁用用户或在SSO提供商中撤销会话:
在故事概览中点击操作>在SSO中禁用或撤销。面板显示故事中识别的用户。
确认用户和电子邮件地址,并选择要执行的操作:
在撤销登录会话下选择Microsoft Entra ID。
在禁用用户下,选择Microsoft Entra ID、Okta和/或Google Workspace。
您可以在同一个提交中选择多个可用操作和服务。
点击发送。
查看警告后点击禁用并发送以确认。操作进度和结果显示在故事时间线中。
禁用应用程序中的用户
禁用应用程序中的用户以阻止进一步登录。
要直接在应用程序中禁用用户:
在故事概览中,点击 操作 > 在应用程序中禁用或撤销。面板显示在故事中标识的用户。
确认用户和电子邮件地址。在 禁用用户 下,从可用的连接器中选择 Salesforce、Dropbox 和/或 Box。
点击 发送。
查看禁用警告,然后点击 禁用和发送 以确认。操作进度和结果显示在故事时间线中。
在操作中心审查缓解措施
在您发送阻止单点登录或应用程序操作后,故事时间线记录其进展。如 操作待定、操作已发送 和 操作成功 用于标识操作和连接器。发送请求并不代表其已完成的确认。查看每项选定操作的结果,包括任何失败信息,并允许提供商特定的执行延迟。
在 主页 > 检测 & 响应策略 页面上的操作中心选项卡可以让您查看您的帐户中采取的 XOps 缓解操作。
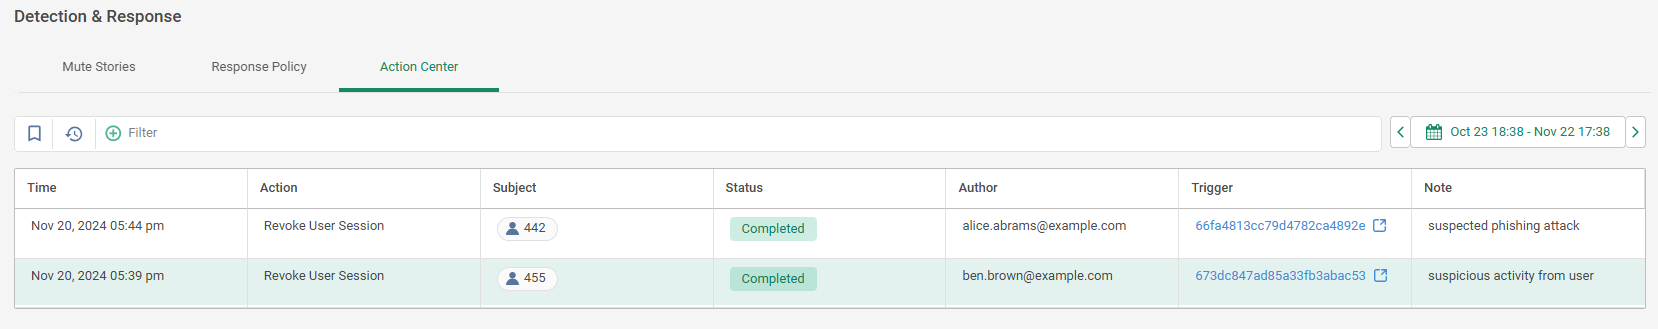
操作中心显示以下信息:
时间 - 缓解行动发送时的时间戳
操作 - 缓解行动的描述
主题 - 操作所针对的用户
状态 - 汇报操作的状态。检查操作详情和任何错误信息以确定请求是否成功处理。对于在 Cato 中 撤销用户会话 操作,这些是 状态 值:
成功 - 用于撤销会话的请求已发送到 Cato 用户服务
失败 - 撤销会话的请求存在问题
作者 - 执行操作的管理员
触发 - 发送操作的事件的 事件 ID。点击以打开事件的概览页面
备注 - 管理员输入的可选备注
已知局限性
Cato 客户端和目标阻止列表限制
撤销用户会话 操作仅适用于使用Cato客户端连接到网络的远程用户。不支持站点后面的用户
撤销用户会话操作对于识别用户的故事有效,这些故事由以下生产者之一生成:
威胁防护
威胁搜寻
异常事件
使用异常
Cato 终端警报
Cato客户端用户会话的撤销可能需要长达10分钟
在将容器添加到阻止防火墙规则和目标被阻止之间可能会有短暂的延迟