---
title: "远程互联网安全性和一次性认证"
slug: "remote-internet-security-with-one-time-authentication"
updated: 2026-11-10T00:14:37Z
published: 2026-11-10T00:14:37Z
canonical: "knowledge.catonetworks.com/remote-internet-security-with-one-time-authentication"
---
> ## Documentation Index
> Fetch the complete documentation index at: https://knowledge.catonetworks.com/llms.txt
> Use this file to discover all available pages before exploring further.
# 远程互联网安全性和一次性认证
本文解释了如何使用Cato功能为用户提供远程互联网安全和一次性认证以及按需的安全私有访问。
## 概况
Cato可以在一次性认证后为用户提供安全的远程互联网访问。这意味着用户始终具有互联网连接和保护,同时与客户端的交互最少。可以按需提供对您的私有网络(**WAN**)的访问。
这是通过定义用户对互联网或您的私有网络(**WAN**)安全访问所需的认证级别来配置的。例如,您可以始终允许用户在初次认证后安全访问互联网,但仅在用户重新认证后允许访问您的私有网络(**WAN**)。
此外,您可以控制用户重新认证的体验。提示可以在认证令牌到期前或到期后显示给用户。
### 配置用于安全访问互联网或私有网络(WAN)
远程互联网安全性和一次性认证通过在[客户端连接策略](/v1/docs/what-is-the-client-connectivity-policy)规则中定义用户**信任等级**和访问级别(**操作**)来启用。信任等级描述了用户认证的可靠性。**操作**定义用户是否可以访问互联网和私有网络(**WAN**)或仅访问互联网。
#### 理解信任等级
信任等级描述了用户认证的可靠性。信任等级为:
- **高:** 用户已认证到客户端,[Cato令牌](/v1/docs/sso-authentication-for-users-with-cato)有效
- **低:**用户已认证到客户端,但Cato令牌已过期
- **任何:** 用户已认证到客户端,且Cato令牌仍然有效或已过期
信任等级适用于使用任何认证方法认证用户后。对于通过用户名和密码或注册码进行认证的用户,Cato令牌从未过期。这些用户始终具有**高**信任等级。
#### 理解操作
**操作**定义了提供给用户的访问级别。操作包括:
- **允许WAN和互联网访问:** 用户仅有安全的互联网访问,并可访问私有网络(WAN)
**注意:** 此选项提供用户访问专用网络(WAN)的权限。用户对专用网络(WAN)的访问取决于[WAN 防火墙](/v1/docs/managing-the-wan-firewall-policy)中的规则。
- **仅允许互联网访问:** 用户仅有安全的互联网访问,无法访问私有网络(WAN)
不支持的客户端操作系统和版本触发此操作将被阻止。
**注意:** 此选项提供用户访问互联网的权限。用户对互联网的访问取决于[互联网防火墙](/v1/docs/managing-the-internet-firewall-policy)中的规则。
该操作还包括选项以**终止活跃的WAN会话**。当用户之前在一个规则下被允许WAN访问,而后由于条件变化,现在仅匹配允许互联网访问的规则时适用此选项。在这种情况下,您可以选择是否终止用户现有的WAN会话。
例如,用户基于他们的信任等级被授予WAN访问权限。如果该条件后来变化,比如令牌过期,用户将不再被允许访问WAN。此设置决定他们当前的WAN会话是否被断开。
- **阻止WAN和互联网:** 用户被阻止访问互联网和WAN
当用户达到此操作规则时,现有的WAN会话总是终止。
### Prerequisites
- Windows客户端v5.9及更高版本,或macOS客户端v5.10及更高版本
- 用户必须分配SDP许可证以获得安全的互联网访问
- 用户必须认证并至少拥有一次有效的令牌,才能执行信任等级
## 使用实例
### 使用案例 - 通过一次认证实现安全互联网访问
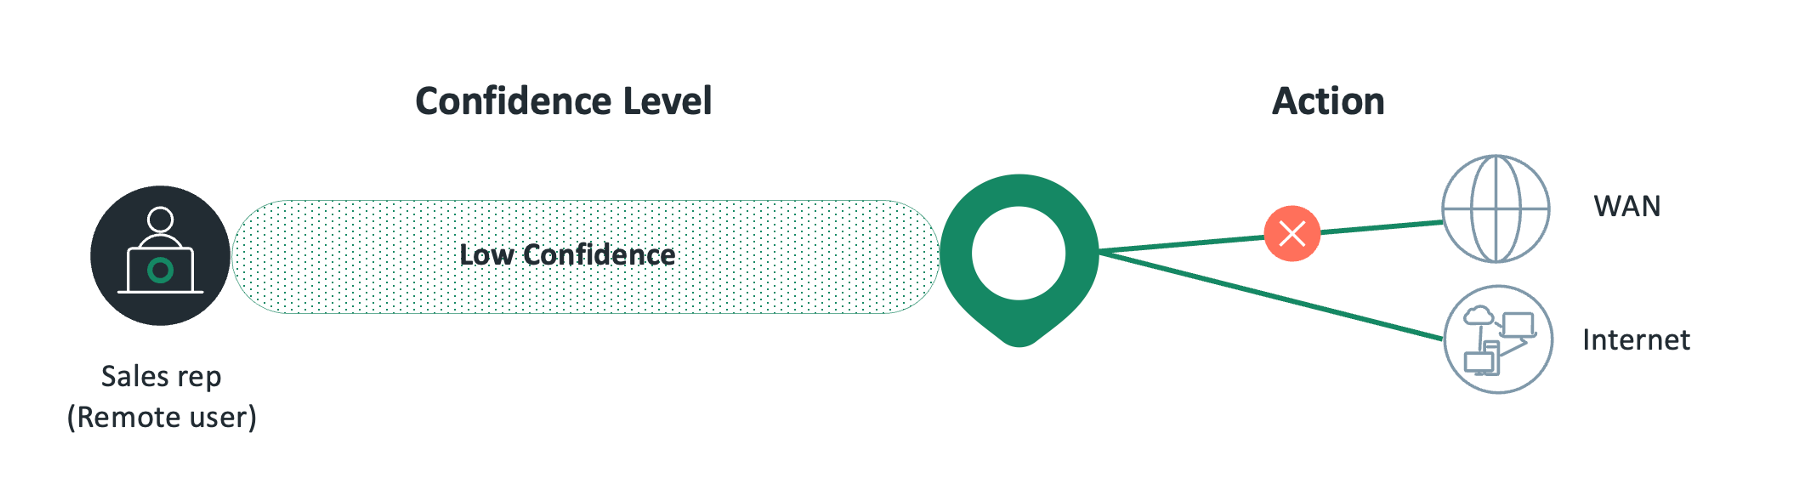
一家出版商有销售代表,他们远程工作,几乎不需要访问公司WAN。
公司为销售代表用户组创建这些规则:
- 在他们的常开策略中,他们确保客户端与任何远程工作者连接
- 在客户端连接策略中,他们允许低信任等级的用户访问互联网
当销售代表到达潜在客户时,他们可以在没有与Cato客户端交互的情况下安全连接到互联网。
### 使用案例 - 始终需要重新认证
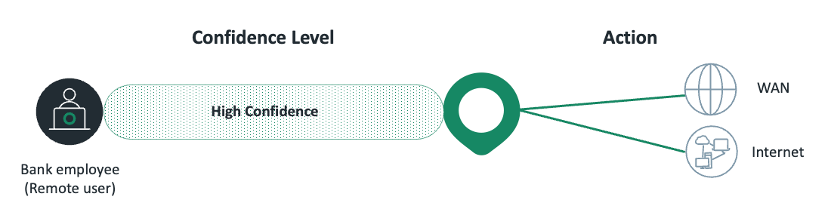
银行对互联网安全有严格要求,需要始终确保用户在远程访问互联网和私有网络(WAN)时经过认证。
公司为所有远程用户创建这些规则:
- 在他们的常开策略中,以确保客户端始终连接
- 在客户端连接策略中,他们为具有高信任等级的用户提供对互联网和私有网络(**WAN**)的访问。
当用户远程连接时,必须先进行认证,然后才能访问互联网或私有网络(**WAN**)。
## 配置具有一次性认证的远程互联网安全性
按照以下步骤启用具有一次性认证的远程互联网安全性:
1. 在您的始终在线策略中定义一条规则,以使客户端始终连接到Cato Cloud,保护用户和设备。
2. 在您的客户端连接策略中定义一条规则,该规则根据用户的**信任等级**定义访问级别。
3. 配置如何提示用户重新认证,以为您的用户提供最佳体验。
### 步骤 1: 应用常开策略以始终保护远程用户
始终在线策略通过定义用户或用户组始终连接到Cato Cloud的规则来增强互联网安全性。这确保所有流量通过 PoP,并由卡托安全引擎检查,以确保符合您的安全策略。
有关如何在您的常开策略中创建规则的更多信息,请参阅[保护用户与 Always-On 安全性](/v1/docs/protecting-users-with-always-on-security)。
如果您在常开策略中已为相关用户组设定规则,则无需此步骤。
### 步骤 2: 配置客户端连接策略以基于信任等级提供访问
客户端连接策略通过确保设备或用户仅在遵循组织安全要求时进行连接,以此保护您的网络。
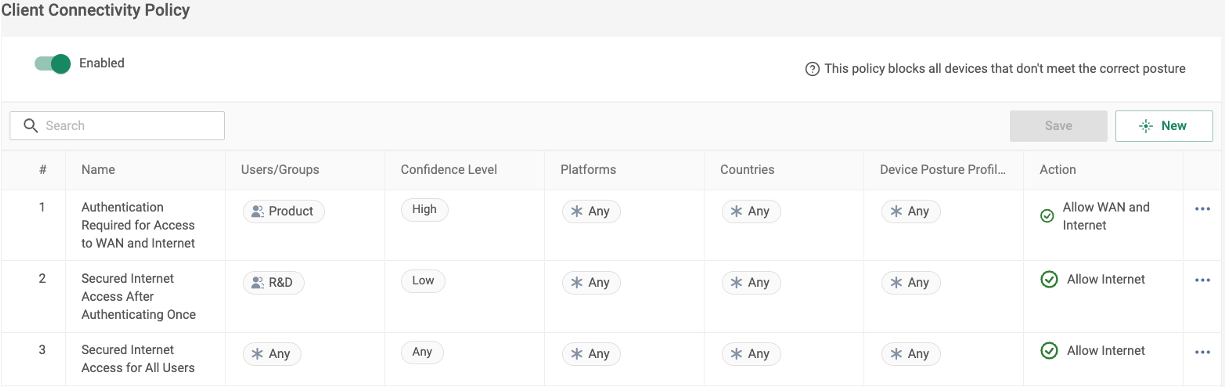
在客户端连接策略规则中包含信任等级和操作,可以让您根据用户和用户组的认证可靠性来定义可用的访问权限。
有关如何管理客户端连接策略中的网络访问的更多信息,请参阅[配置客户端连接策略](/v1/docs/configuring-the-client-connectivity-policy)。
客户端连接策略规则只能应用于拥有SDP许可证的用户。
**要配置基于信任等级的访问:**
1. 从导航菜单,点击**访问 > 客户端连接策略**。
2. 单击 **新建**。**新建规则** 窗格打开。
3. 配置规则的范围:
1. 定义 **信任等级**
2. 定义 **操作**
4. 点击**应用**然后点击**保存**。
**最佳实践:**为任何信任等级为任何的用户或管理员组创建一个最终规则,并允许互联网访问。这为未匹配较高优先级规则的任何用户提供了安全的互联网访问。
### 步骤 3: 定义重新认证的用户体验
您可以选择客户端何时提示用户重新认证。例如:
- 如果用户仅需要安全的互联网访问而不需要定期访问您的专用网络 (WAN),则无需通过重新认证提示来干扰他们。
- 如果用户总是需要访问您的专用网络 (WAN),则可以在认证令牌过期前后接收重新认证提示,以确保其访问权限不会被阻止。
如果您将信任等级配置为 **任何** 或 **低**,并执行操作 **允许WAN和互联网访问**,则令牌过期后不会提示用户重新认证,并且会授予用户过期令牌的全面权限。有关可用认证方法的更多信息,请参阅[为 Cato 客户端配置认证策略](/v1/docs/configuring-the-authentication-policy-for-cato-clients)。
在**客户端访问**页面上配置过期前和过期令牌的提示。有关配置和通知行为,请参阅[配置令牌过期通知](/v1/docs/configuring-token-expiry-notifications)。
## 监控用户信任等级和网络访问
您可以随时从**访问 > 用户**页面监控用户的信任等级。用户的当前信任等级显示在**SDPO用户活动**选项卡中(该列可能隐藏)。
每当客户端连接策略允许用户连接时,也会创建一个事件。更多信息,请参阅[配置客户端连接策略](/v1/docs/configuring-the-client-connectivity-policy)。
## 理解用户体验
客户端显示给用户的访问权限等级,基于其认证的可靠性。根据被允许的访问等级,安全私有访问和安全互联网访问会以勾选或感叹号表示。
| 如果客户端拥有访问私有网络 (WAN) 和互联网的权限 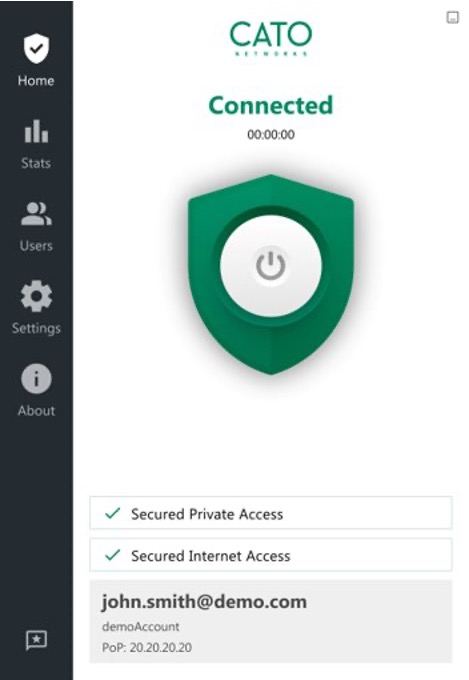 | 如果客户端只有访问互联网的权限: 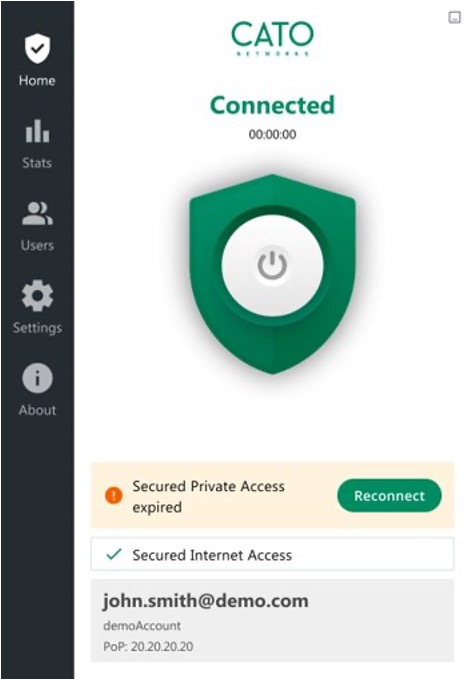 |
| --- | --- |
## 高级配置
使用一次认证启用远程互联网安全性对其他功能有影响。
### DNS配置
对于仅限互联网访问的用户,您的账户的内部 DNS 被忽略。
如果用户只有互联网访问,Cato互联网DNS(10.254.254.1)将用作他们的主DNS,辅助DNS是8.8.8.8。
**注意:** DNS转发规则仍默认应用。可以按用户或账户更改此行为。如需更多信息,请联系 [支持](/v1/docs/getting-help-with-ask-ai)。
### 办公模式
您可以配置启用了始终强制功能的用户在客户端以办公模式连接时,需要进行Cato认证。有关更多信息,请参阅[使用Always-On安全性保护用户](/v1/docs/protecting-users-with-always-on-security)。
在客户端连接策略规则中配置为允许使用低信任等级 (Cato 身份验证令牌已过期) 访问互联网的用户无需在办公模式下进行认证。客户端连接策略的配置在办公模式下覆盖始终强制的配置。
### 预登录
预登录配置不受一次认证的远程互联网安全性配置影响。在用户认证前,流量按如下方式路由:
- 启用始终开启的客户端只允许连接到允许的目的地中定义的资源,互联网流量已被阻止。
- 没有启用始终开启的客户端可以连接到允许的目的地中定义的资源并访问不安全的互联网。
有关预登录的更多信息,请参见[使用 Windows 预登录和 SDP 客户端](/v1/docs/using-windows-pre-login-and-the-sdp-client)。
### 技术详情
通过[常开策略](/v1/docs/protecting-users-with-always-on-security)和[客户端连接策略](/v1/docs/what-is-the-client-connectivity-policy)进行配置,可以启用远程互联网安全性和一次性认证。
在用户认证并且认证令牌有效后,所有流量通过Cato PoP并由Cato的[安全引擎](/v1/docs/security)根据您的安全策略进行检查。
认证令牌过期后,您可以允许互联网流量继续通过Cato PoP。这提供了连续的安全互联网访问,即使用户未经过认证。对于安全的私有访问,用户仍需要重新认证以根据您的WAN防火墙策略获得访问权限。