本文解释了如何管理您的用户并查看他们在您的帐户中的连接活动。
概况
高效的用户管理是身份管理框架的基本部分。用户页面从集中位置为您提供所有用户及其客户端的全面可见性。您可以手动添加和管理用户,并查看有关他们如何使用客户端的信息。过滤器可以让您深入了解使用活动。
用例
ABC公司使用自动静默升级来管理其客户端升级策略(定义如何将其账户中的客户端升级到最新版本)。在发布最新的Windows客户端后,IT管理员希望知道有多少用户升级到了该版本。在活动基于标签页中,IT管理员将最新版本添加到客户端版本过滤器。显示已完成客户端升级的用户。
用户页面入门
活动基于和完整目录目录标签页显示了您账户中的用户及其连接到Cato Cloud的方式。
查看用户摘要
在任一标签页中点击用户会打开用户快速查看面板,显示用户关键信息的摘要。

查看用户活动
您可以在活动基于标签页查看账户中的所有用户及其连接活动。您可以对每个字段进行排序和过滤,以快速显示相关数据,例如:连接状态、最后一个PoP、客户端版本等。用户仅在连接后出现。
注意:
在 Cato 站点的办公模式下连接的用户,即使他们位于 Cato 站点后并受到保护,可能仍显示为已断开连接。当针对办公中的“始终强制”用户启用认证时,用户将显示为已连接。
查看设备和客户端详细信息
摘要栏提供账户中用户总数及其连接方式的高级概览。

在用户表中,设备列显示用户连接到Cato Cloud所使用的每个设备和操作系统。客户端版本列显示客户端运行的版本。本节可用于安全审核。
如果用户使用多台设备连接到Cato Cloud,将显示一个加号和附加设备的数量( )。要查看用户使用的所有设备,请点击该数字。
您还可以查看其他设备信息,例如设备的名称和标识符。

显示附加的设备信息:
从导航菜单中,点击访问 > 用户。
从列表中选择一个用户。用户快速查看面板显示用户的设备信息。
有更多设备信息,点击查看用户,并导航到用户监控 > 设备。设备页面显示该用户当前定义的所有设备。
查看用户的关联群组
群组成员部分显示用户所属的群组。

查看用户关联的群组
从导航菜单中,点击 访问 > 用户。
从列表中选择一个用户。用户快速查看面板显示用户的群组信息。
有关更多群组信息,点击查看用户 并导航到群组成员 页面。群组成员窗口打开,显示用户所属的群组。
查看应用于用户的访问权限策略
要查看每个用户的策略覆盖情况,您可以在应用策略页面查看已应用于用户的所有策略规则。您可以查看策略是直接应用于用户,还是通过用户在某个群组中的成员身份应用的。

查看应用于用户的策略:
从导航菜单中,点击 访问 > 用户。
从列表中选择一个用户。用户快速查看面板已显示。
单击查看用户并导航至应用策略页面。
理解完整目录
您可以在完整目录页面查看和监控用户配置信息。此页面显示您帐户中的所有用户。您可以对各字段进行排序和过滤,以快速显示相关数据,例如:状态、来源(SCIM、LDAP或手动)、部门等。
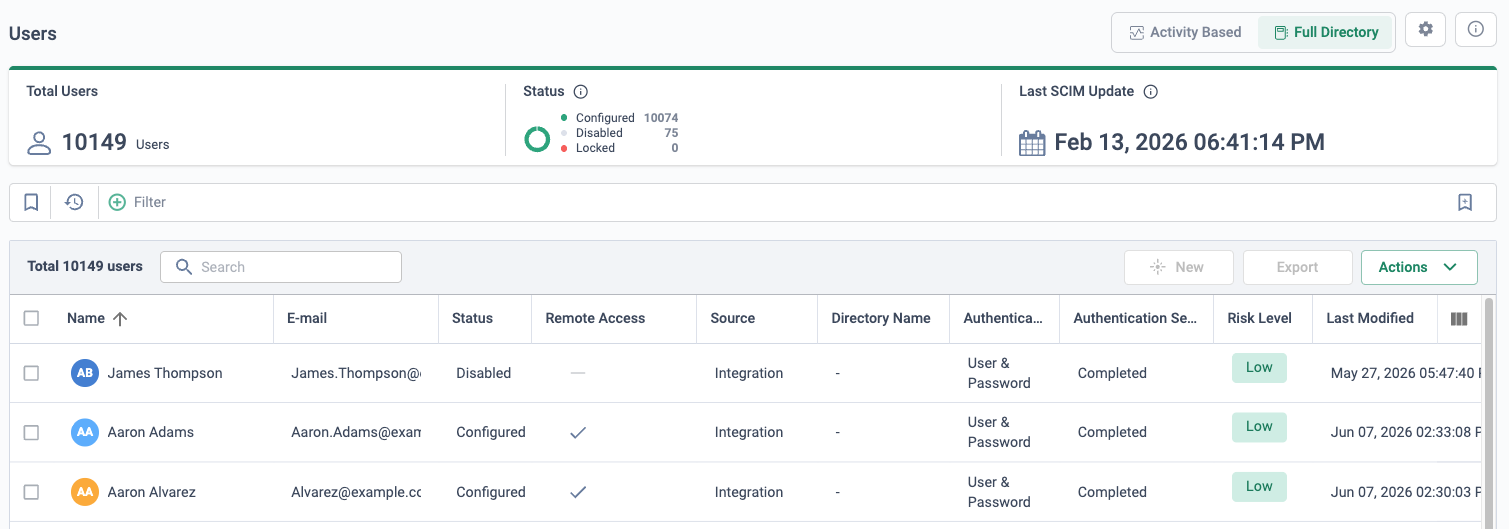
用户状态过滤
状态列显示用户的账户状态。下表提供了对每种状态的解释。
访问令牌状态 | 说明 |
|---|---|
已配置 | 该用户已在Cato管理应用程序中创建。 |
禁用 | 用户已禁用。他们无法连接到Cato Cloud。 |
已锁定 | 用户六次认证尝试失败。 |
有许可证的用户过滤
远程访问列标识已分配许可证的用户。您可以过滤该列以清楚显示所有有或没有许可证的用户。有关如何分配许可证的更多信息,请参见为用户分配 ZTNA 许可证 。
查看用户监控和配置
您可以从“用户快速查看”面板、“活动基于”页面或“完整目录”页面查看单个用户监控和用户配置。
查看用户监控:
在导航菜单中,点击 访问 > 用户。
在“活动基于”或“完整目录”选项卡上,执行以下操作:
点击用户并在用户快速查看面板中查看监控数据。
在活动基于或完整目录标签页中,点击柱状图图标图片链接省略。访问 > 用户监控页面显示了用户的预定义过滤器。
查看用户配置:
从导航菜单中,点击 访问 > 用户。
在活动基于或完整目录标签页中,点击齿轮图标图片链接省略。访问 > 用户配置页面显示了用户的预定义过滤器。
创建和管理用户
您可以在账户管理框架内管理您的新、现有用户。
手动添加用户
您可以手动地向您的账户添加单个用户。用户创建后,您可以选择发送入职邮件,欢迎他们使用 Cato 的远程访问。有关详细信息,请参阅将用户添加到您的Cato账户。

手动添加用户:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
点击新建。添加用户面板打开。
输入用户的名字、姓氏和电子邮件。
点击应用.
用户已创建并可在完整目录页面查看。
重置用户密码
您可以为具有SDP许可证的用户重置密码。重置密码后,用户会收到一封包含重置密码链接的电子邮件。密码重置链接自发送后一个小时内有效。在为用户重置密码之前,确保他们从所有设备的客户端注销。否则,用户可能会被锁定,无法访问客户端。
密码更新后,用户可能需要等待最多4分钟才能重新登录客户端。在 Windows 客户端的用户页面上,用户必须在删除后重新添加,方能使用新密码登录。
密码必须在8到32个字符之间并包含至少:
一个数字
一个小写字母
一个大写字母
一个特殊字符
注意:
注意:重置密码后,用户不能再使用当前密码进行认证。他们必须在用户门户中创建一个新的。
重置用户密码:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
选择用户。
从操作下拉菜单中,选择重置密码。
在重置密码窗口中,点击确认。
密码已重置,用户会收到一封包含新密码创建链接的电子邮件。
重新发送激活邮件
添加新用户到Cato管理应用程序后,您可以选择发送激活电子邮件。有关详细信息,请参阅为Cato客户端激活SDP用户。如有必要,可以重新发送激活邮件。
重新发送用户邀请:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
选择用户。
从操作下拉菜单中,选择重新发送激活邮件。
在重新发送邀请窗口中,点击确认。
激活邮件已发送给用户。
删除和禁用用户
如果您不希望用户访问您的网络,根据其创建方式,他们可以被永久删除或禁用。用户删除后,将不再在完整目录页面中显示。删除的用户仍会在策略中显示并标记为已删除,例如 John Doe (已删除)。被删除后,用户无法再通过Cato客户端连接或应用策略。
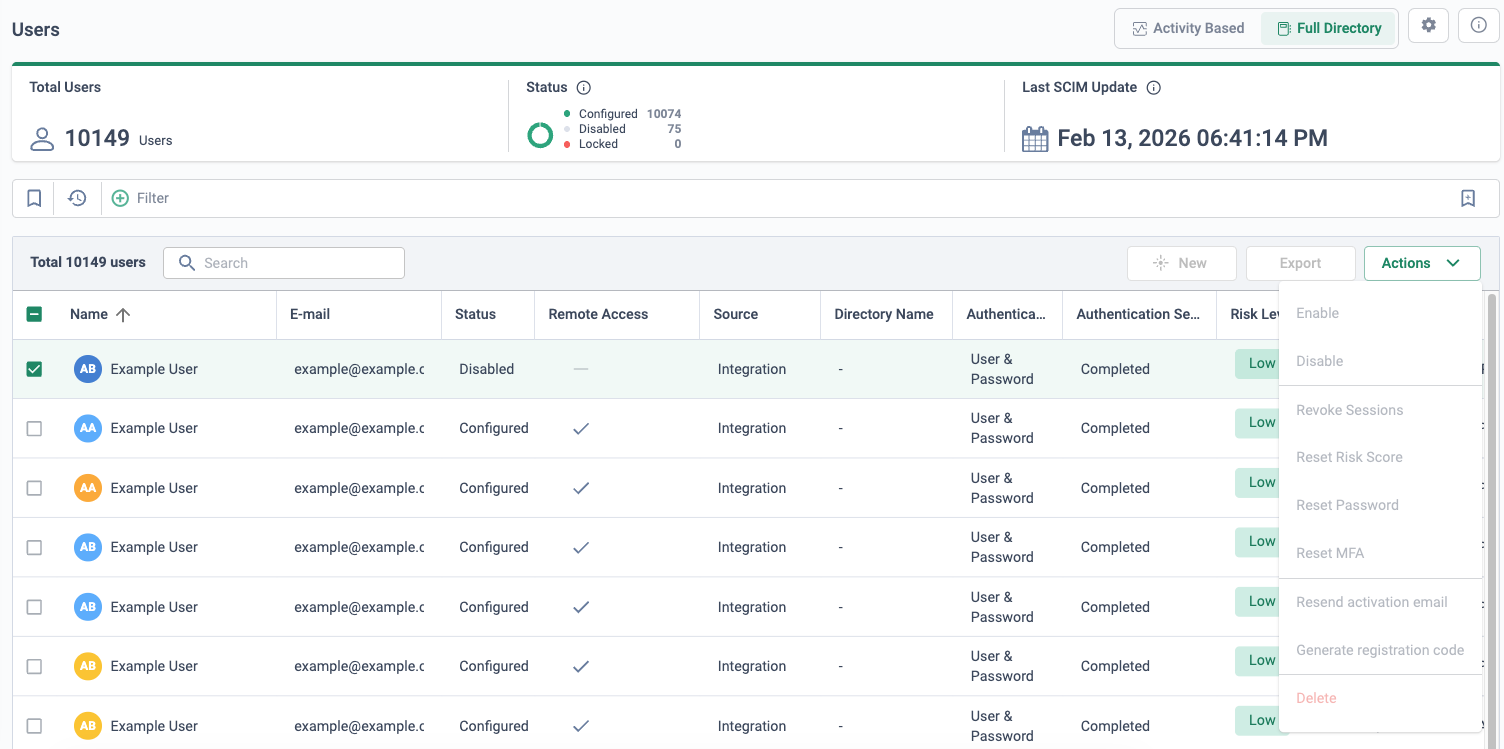
手动创建的用户可以手动删除。
通过 SCIM 配置的用户可以在 CMA 中删除,但我们建议从您的 IdP 中直接删除。在下一次同步后,他们在 CMA 中会自动删除,不再能够连接到 Cato 客户端。
通过 LDAP 配置的用户可以被删除或移除,具体取决于您的配置。在您从IdP中删除用户后:
如果您配置了在 IdP 中不再存在的用户为禁用状态,下一次同步后,您可以手动删除禁用用户。
如果您配置了在 IdP 中不再存在的用户为已移除状态,下一次同步后,他们会自动删除。
在下次同步后,他们会在Cato管理应用程序中自动删除,并且不能再与Cato客户端连接。
如果用户在删除后被重新创建,请在客户端中移除现有的(已删除)用户并重新登录。
手动删除用户:
在导航菜单中,点击 访问 > 用户。
点击完整目录标签页。
选择用户。
从 操作下拉菜单中选择删除。
在删除窗口中,点击删除。
该用户被删除。
限制用户访问
本节解释如何管理已禁用或已锁定的用户。
禁用/启用用户
如有需要,您可以暂时禁用用户账户,或启用已禁用的账户。
已禁用的用户无法连接到Cato Cloud,并不计入使用用户许可证。然而,他们仍然会出现在Cato管理应用程序中的相关引用和条目中,例如安全规则。
禁用用户账号:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
选择用户。
从 操作下拉菜单中选择禁用。
在禁用窗口中,点击确认。
用户已禁用。
启用用户帐号:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
选择用户。
从 操作下拉菜单中选择启用。
在启用窗口中,点击确认。
该用户已启用。
解锁用户
遵循安全最佳实践,Cato在5分钟内六次验证失败后会自动锁定用户30分钟(除非您提前解锁用户)。
这六次失败分别计算为密码和MFA验证失败(意味着锁定将仅在六次MFA或六次密码失败后触发)。
您可以查看故障发生的位置(例如用户访问Cato用户门户时或通过Cato客户端进行认证时),以及故障是与MFA还是密码相关。
注意:
注意: 解锁用户不会重置用户的密码。
解锁一个锁定的用户:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
选择用户。
从 操作下拉菜单中选择解锁。
在确认窗口中,单击 确定。
该用户已解锁。
活动目录同步后启用所有用户
对于使用LDAP在Active Directory(AD)与Cato Cloud之间同步用户的账户,此功能可让您启用所有当前已禁用的用户。有时,管理员发现许多用户在AD中被错误禁用,然后同步到Cato Cloud。当您在用户窗口中选择此选项时,在最近一次同步中禁用的所有用户都会被启用。
LDAP同步后启用所有禁用用户:
从导航菜单中,点击访问 > 用户。
点击完整目录标签页。
选择用户。
从 操作下拉菜单中选择重新启用LDAP禁用的用户。
在重新启用被禁用的LDAP用户窗口中,点击确认。
在最近一次LDAP同步中被禁用的用户现在已启用。
撤销远程用户会话
您可以撤销远程用户的会话。会话被撤销后,远程用户会在客户端中被提示使用其配置的认证方法进行认证。有关详细信息,请参阅撤销远程用户会话。
查看用户事件
您可以查看在您的网络中发生的用户事件。您可以选择查看全部用户事件,或仅查看从远程或站点连接的用户事件。有关事件的更多信息,请参阅分析您的网络事件。
注意:
When the Client reconnects after a network change or temporary connectivity issue, the previous tunnel can remain connected until it times out. As a result, a Disconnected event for the previous tunnel can appear after the Connected event for the new tunnel. This sequence is expected and does not indicate that the events are displayed out of order.
要查看特定用户的事件,无论他们从何处连接,请在用户电子邮件或用户显示名称字段中进行过滤

要查看远程连接用户的事件,请在来源是站点或SDP用户过滤器中,选择值为SDP用户。

要查看在站点后连接用户的事件,请在来源是站点或SDP用户过滤器中,选择值为站点。

版本控制
日期 | 说明 |
|---|---|
2026年9月6日 | 更新了应用策略页面的详细信息 |