概観
クラウドアプリダッシュボードは、組織のアプリケーション使用状況を集中管理で視覚化し、SaaSセキュリティの出発点となります。
ダッシュボードはこれらドメインをインラインデータに基づく統一表示へと統合し、作成したコネクタのあるアプリケーションを表示します。
アプリ探索&管理: どのアプリケーションが使用され、誰によって、承認されているかどうか、そしてCatoがそのトラフィックに対してどのようなアクションを取ったか
Catoクラウドを通じて流れるインライントラフィックから供給。アプリケーションの使用状況、リスク、アップロードとダウンロードのボリュームは、設定を必要とせずに表示されます。アクティビティレベルおよびテナントレベルのデータには、アプリケーション制御とTLSインスペクションが必要です。
SaaSセキュリティポスチャー: 接続されたアプリケーションがどれだけ安全に設定されているか、どのテストが失敗したか、セキュア設定がどのように弱まっているか(ポスチャードリフト)
SaaSポスチャーおよびインターコネクテッドアプリコネクタから取得します。ポスチャードリフトはアプリアクティビティコネクタから生じます。
SaaSイベント: アプリケーション内のアクティビティから生成されたSaaSアラートおよびその他のセキュリティイベント
アプリアクティビティコネクタからのソース
可視性と制御を組み合わせることで、クラウドアプリダッシュボードはリスクを軽減し、コンプライアンスを確保し、従業員が必要なツールで作業できるようにしながら、機密データを保護します。
クラウドアプリダッシュボードにはCASBライセンスが必要です。 CASBライセンスの購入について詳しくは、Catoの担当者にお問い合わせください。
使用ケース
リスクの高いアプリケーションの特定
ハイライトバーのリスキーアプリタイルは、高リスクスコアの新しいアプリケーションを示します。セキュリティ管理者がタイルをクリックすると、リスキーアプリにフィルタされたインベントリタブが開きます。従業員が高リスクのファイル共有アプリケーションを利用し始めました。管理者がそれを非承認と分類し、ブロックするインターネットファイアウォールルールを作成します。
ポスチャー修正の優先順位付け
アプリケーションカバレッジセクションで、チームはセールスフォースが最も使用されているアプリケーションの一つであるが、SaaSポスチャーコネクタがないことを確認します。管理者がリンクをクリックすると、統合ページが開き、コネクタを作成します。ポスチャーチェック実行後、高セベリティ失敗ポスチャーチェックタイルには新たな失敗チェックが示されます。管理者がタイルをクリックすると、そのチェックにフィルタされたポスチャーページが開きます。あるチェックにより、セールスフォース管理者に対して2要素認証が強制されていないことが示されています。管理者がチェックからJiraチケットを作成し、それをSalesforce所有者に割り当てます。
設定の回帰の防止
ポスチャードリフトタイルに高セベリティのドリフトが表示されています。トップポスチャードリフトウィジェットは、チームがオフにした設定であるGoogle WorkspaceのGmail自動転送がオンになっていることを示しています。管理者がリンクされたポスチャーチェックで修正ガイダンスを確認し、Google Workspace所有者に変更を元に戻すよう依頼します。
リスクの高い接続アプリケーションのレビュー
トップリスキー相互接続アプリケーションウィジェットは、Microsoft 365にリスキーな相互接続アプリがあることを示しています。相互接続されたアプリケーション内で、管理者は組織内のすべてのメールボックスを閲覧するためのアプリケーションレベルの権限を持つサードパーティアプリを見つけますが、必要なのはカレンダーアクセスだけです。管理者は Microsoft 365 の所有者と協力して権限を削除します。
SaaSアラートへの対応
重大な SaaS アラートタイルは、財務ユーザー向けのOutlook 外部受信トレイ転送ルール作成アラートを表示します。セキュリティ管理者はタイルをクリックし、重大な SaaS アラートにフィルターされたイベントページが開き、ユーザーの最近のアプリのアクティビティを確認します。ユーザーはルールを作成していなかったため、チームはそれを削除し、ユーザーのセッションを取り消し、ユーザーの資格情報をリセットします。
クラウドアプリダッシュボードの開始
クラウドアプリダッシュボードにアクセスするには、セキュリティ > クラウドアプリ に移動します。
クラウドアプリダッシュボードはタブに分かれています:
概要: あなたの環境で使用されているアプリの全体的な可視性とそれらがどれだけ安全かの測定
アクティビティ: エコシステムで使用されるSaaSアプリケーションのユーザー活動の集中化された総合的な可視性
インベントリ: このタブはあなたの環境で使用される全アプリをリストし、アプリに関するハイレベルな情報を提供します
概要タブの理解
概要タブでは、環境内のアプリ使用状況とセキュリティポスチャーを分析するための構成可能なウィジェットが提供されます。
要約セクションの理解
このテーブルは要約セクション内のウィジェットを説明します。

名前 | 説明 |
|---|---|
リスクの高いアプリ | あなたの環境で高リスクスコアが特定されているアプリの数。この数値を以前の同等の時間範囲と比較するトレンドです。リンクをクリックするとインベントリタブに移動し、リスクのあるアプリを表示するための事前定義フィルタが適用されます。 |
重大度の高いSaaSアラート | 発生した重大度の高いアラートの数。この数値を以前の同等の時間範囲と比較するトレンドです。リンクをクリックすると、イベントページに移動し、アラートを表示するフィルターが自動的に適用されます。 |
高セベリティ失敗したポスチャーチェック | 失敗した高セベリティポスチャーチェックの数。リンクをクリックすると、失敗したチェックを表示するために事前に定義されたフィルターが設定された姿勢ページに移動します。 |
ポスチャー ドリフト | セベリティ別に分類した、劣化したポスチャーチェックの数。 |
アプリカバレッジセクションの理解
このセクションには、あなたの環境内で使用されているアプリと、それぞれのアプリで有効にしているSaaSセキュリティ機能が一覧表示されます。アプリアクティビティ、SaaS ポスチャー、および相互接続アプリは、アプリのためのコネクタを作成することで有効になります。

以下の表は、アプリカバレッジセクション内のウィジェットを説明しています:
名前 | 説明 |
|---|---|
共通機能 | あなたの環境で使用されているサポートされたアプリに基づく利用可能な機能の数。 |
アプリケーション使用状況による | あなたの環境で使用されるアプリは、使用状況によって順番に並べられ、それぞれの機能のコネクタのステータスも表示されます。アプリのコネクタを作成していない場合、リンクをクリックするとインテグレーションページに移動します。アプリの能力がサポートされていない場合は、このカバレッジのリクエストを送信できます。 |
ドメイン別アプリケーションセキュリティの理解
このセクションは、調査したいSaaSセキュリティのドメインに基づいて分割されています。主要ドメインは次の通りです:
アプリ探索&制御: CASBインサイトを表示する
SaaSセキュリティポスチャー: 環境内のSaaSアプリのセキュリティポスチャーを表示する
SaaS イベント: SaaS アプリケーションによって生成されたアラートとイベントを表示します
アプリ探索&コントロール

以下のテーブルは、アプリ探索&コントロールセクションのウィジェットを一覧表示します。これらのウィジェットのそれぞれをアプリ数、ユーザー、または使用状況別に表示できます。
名前 | 説明 |
|---|---|
アプリ分類によって | 環境内で使用される承認済みおよび未認可のアプリ。 |
TLSインスペクション | TLSによって検査されたアプリの数。 |
トップユーザー | アプリのネットワーク使用量が最も多いユーザー。 |
アプリカテゴリ | カテゴリで分割したアプリの数。 |
アクションごとのイベント | アプリにより生成されたイベントに対してCatoが実行したアクションの内訳。 |
SaaSセキュリティポスチャー

以下のテーブルは、SaaS セキュリティ姿勢セクションのウィジェットを一覧表示します:
名前 | 説明 |
|---|---|
トップ5 SaaSポスチャーチェック | 最も多くの発見を持つ 5 つの姿勢チェック。これらは、チェックのセベリティによりフィルタリングできます。 |
姿勢スコア | アプリケーションごとに合格した姿勢チェックの割合。 |
トップ姿勢の漂流 | 姿勢の漂流検出は、以前に合格していたチェックが不合格になる原因となる設定変更を特定します。これにより、アプリケーションが安全に構成された後のリグレッションを検出するのに役立ちます。アプリケーションオーナーと協力して、その変更と修正措置を調整するために失敗したチェックを確認します。 |
ラベルごとの姿勢スコア | 業界ベンチマークに基づいて合格した姿勢チェックの割合。 |
トップリスクのある相互接続アプリ | 最も多くの相互接続アプリがあるアプリ。これにより、アプリケーション間の接続を視覚的に追跡できます。 |
SaaSイベント

以下のテーブルは、SaaS イベントセクションのウィジェットを一覧表示します:
Name | "説明" |
|---|---|
レビューする必要のあるアラート | SaaS アラートは、接続されたアプリの監査ログから Cato が自動的に作成し、セベリティでグループ化されます。 |
アクティブストーリー | アプリケーションとデータセキュリティに関連するオープンストーリー。 |
SaaS に関連した脅威検出イベント | SaaSアプリケーションによって生成された脅威検出イベントの数、アプリケーションごとにグループ化されます。 |
アクティビティタブの理解
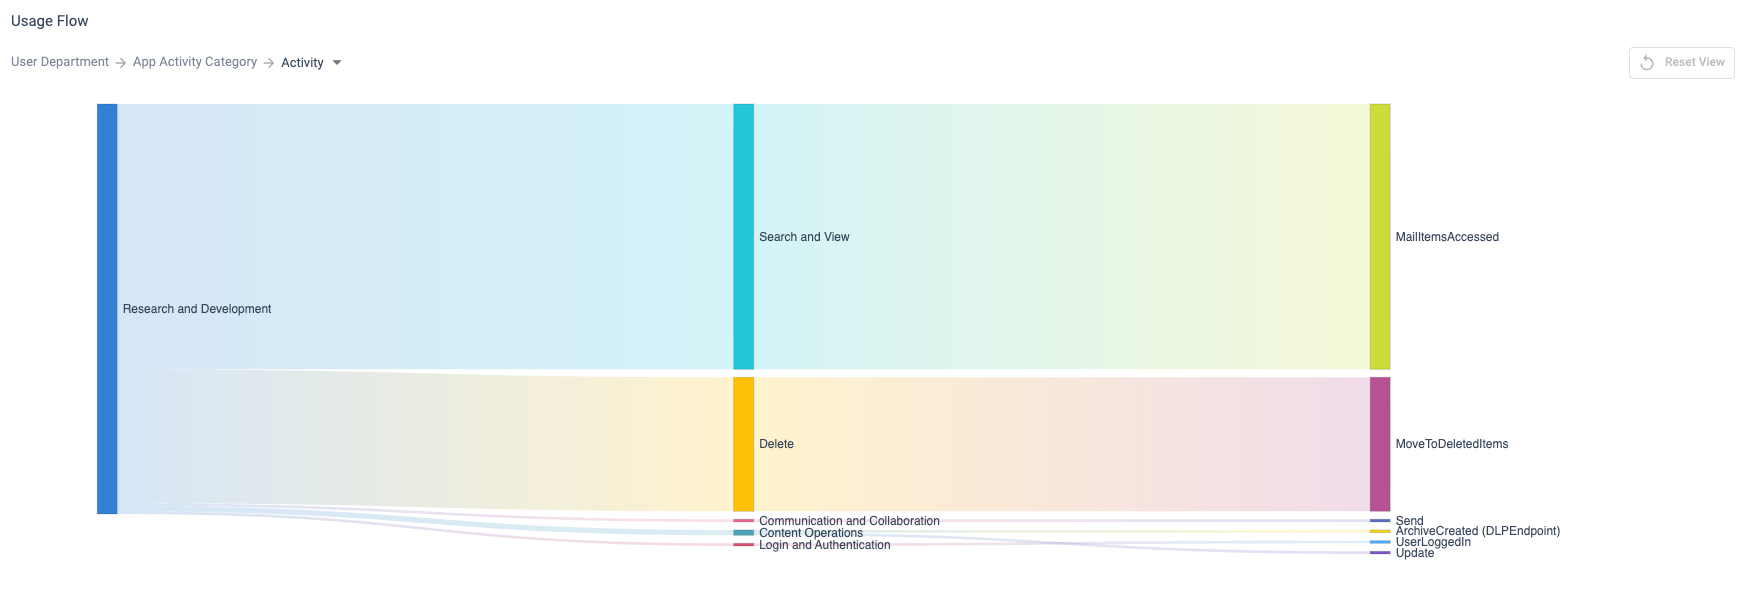
使用フローSankeyダイアグラムの理解
SaaS アプリケーションがネットワーク内でどのように使用されているかの可視性を高めるために、ネットワークにおけるアプリケーション使用フローを可視化するサンキーダイアグラムを使用します。
監査活動セクションの理解
この表は監査活動セクション内のウィジェットを説明します:
Name | "説明" |
|---|---|
時間の経過とともに活動 | 時間範囲とフィルタの間に各アクティビティカテゴリが発生した頻度。 |
ユーザー | 各ユーザーがアクティビティを完了した頻度。 |
アクティビティの分布 | 総活動数に対する各アクティビティの発生割合。 |
アプリケーション | 各アプリケーションでアクティビティが発生した頻度。 |
ファイル | アップロードまたはダウンロードされたファイル。 |
SSOサインインセクションを理解する
この表はSSOサインインセクション内のウィジェットを説明します:

Name | "説明" |
|---|---|
許可されたアプリのサインイン活動 | SSOを使用するすべての組織承認のSaaSアプリのSSOサインイン情報を表示します。アプリの行にクリックすると、予めフィルタリングされたサインインイベントのページを表示することができます。 ウィジェットカラムは次のとおりです:
アプリの行にクリックすると、予めフィルタリングされたサインインイベントのページが表示されます |
国別アクティビティカテゴリ | 各国からのサインインのために次の情報が表示されます:
|
失敗したサインインが多かったトップユーザー | 単一アプリで失敗したサインインが最も多かったユーザーのリスト。アプリ名と失敗サインイン回数を含む。 |
Catoの外部からのサインインのトップ | Cato の外で単一のアプリに最も多くサインインしたユーザーのリストで、アプリ名と失敗したサインイン数が含まれます。 |
トップサインイン異常 | サインイン異常が最も多かったユーザーのリスト。 |
時間経過によるサインイン活動 | タイムライン上での総サインインと失敗が示されたグラフ
|
異常活動 | 悪意のある活動を示唆する可能性のあるEntra IDテナント内の異常なサインイン。異常タイプには、非典型的な旅行、異常トークン、疑わしいブラウザ、見慣れないサインイン属性、悪意のあるIPアドレス、疑わしい受信箱操作ルール、パスワードスプレー、不可能な旅行、新しい国、匿名のIPアドレスからの活動、疑わしい受信箱の転送、機密ファイルへの大量アクセス、確認された脅威アクターIP、追加のリスク検出、匿名IPアドレス、管理者確認済みのユーザー侵害、Microsoft Entra脅威インテリジェンス。 |
OS別のサインイン内訳 | 各オペレーティングシステムでのアプリサインインの数を表示します。 グラフのセクションにマウスを重ねると、そのオペレーティングシステムのサインイン数と、総サインインに占める割合が表示されます。 |
ブラウザ別のサインイン内訳 | 各ブラウザで行われたアプリサインインの数を表示します。 グラフのセクションにマウスを重ねると、そのブラウザのサインイン数と、総サインインに占める割合が表示されます。 |
