本文解释了如何将 SafeNet Trusted Access 配置为单点登录 (SSO) 提供商,以便用户进行对 Cato Client 的认证。
SSO 依赖来自 Cato 和你的 IdP 的加密令牌来验证用户已通过身份认证并允许连接到网络。有关详细信息,请参阅 Cato 用户的 SSO 认证。
概况
配置 SafeNet Trusted Access 作为您的 SSO 提供商可以简化认证并提升用户体验。配置单点登录后,用户可以通过认证他们的单点登录凭证登录客户端,无需使用不同的专用凭证。有关更多信息,请参阅 SafeNet Trusted Access 的文档。
已知局限性
不支持管理员登录 Cato 管理应用程序
配置 SafeNet Trusted Access 作为 SSO 提供商
请按照以下步骤将 SafeNet Trusted Access 配置为 SSO 提供商:
在您的 STA 访问管理控制台中添加 Cato 作为一个应用程序
在 Cato 管理应用程序中输入 SafeNet Trusted Access 主机的详细信息
配置令牌有效性
步骤 1:添加 Cato 为应用程序
在您的 STA 访问管理控制台中,添加 Cato 作为一个应用程序。
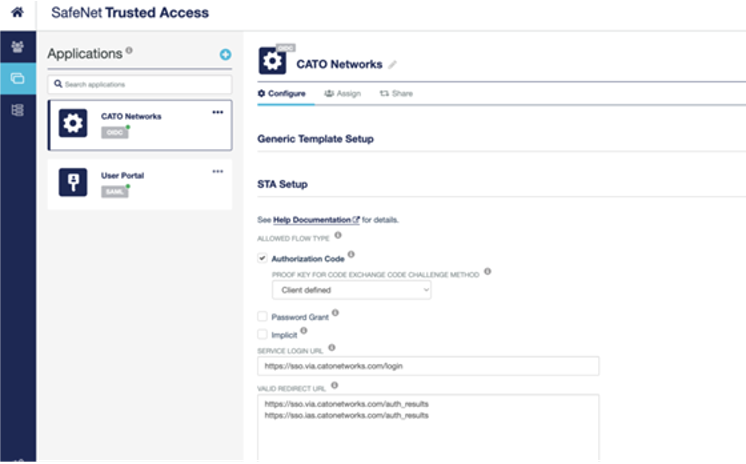
将 Cato 添加为应用程序:
在 STA 访问管理控制台的应用程序页面上,点击添加应用程序。
选择通用模板。
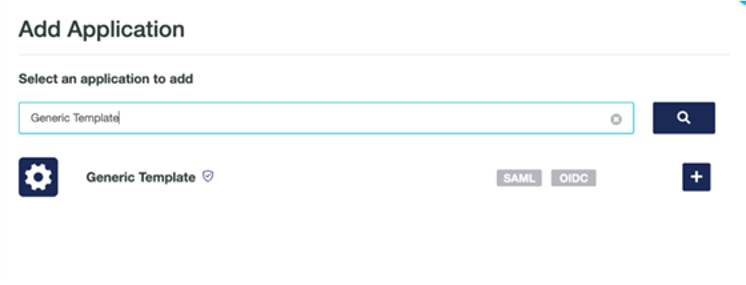
选择 OCID 作为集成协议。
(可选)更改应用程序的显示名称。
点击 下一步。
在配置选项卡的STA设置部分中,输入这个网址作为服务登录网址:
https://sso.via.catonetworks.com/login在内输入这些网址为有效重定向网址:
https://sso.via.catonetworks.com/auth_resultshttps://sso.ias.catonetworks.com/auth_resultshttps://sso.proxy.catonetworks.com/auth_results在分配选项卡上,选择将使用 SafeNet SSO 的用户。
单击 保存。
步骤 2:将 SafeNet Trusted Access 配置为您的 SSO 提供商
在 Cato 管理应用程序中,输入 SafeNet Trusted Access 账户的唯一详细信息。
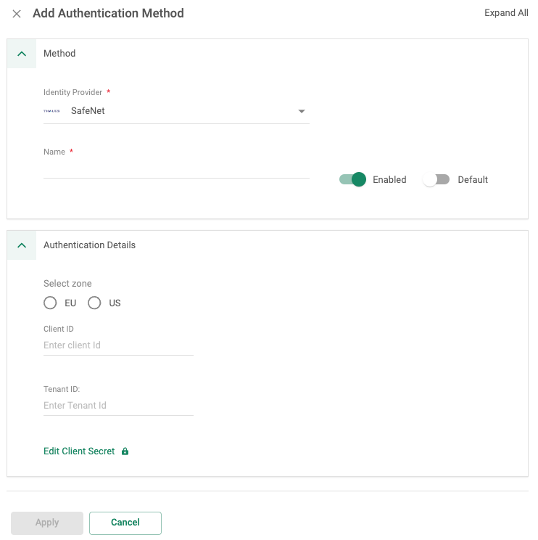
要将 SafeNet Trusted Access 配置为您的 SSO 提供商:
在 Cato 管理应用程序中,从导航菜单中点击访问 > 单点登录。
点击 新建。
从 身份提供者 下拉菜单中选择 SafeNet。
输入一个名称。
选择您的区域,并输入您的客户端ID、租户ID和客户端密钥。
客户端 ID 和 客户端密钥 信息可以从您的 STA 访问管理控制台中的配置选项卡中获取。
如果您正在配置一个单点登录提供商,启用默认开关。如果您正在配置多个单点登录提供商,请参阅 配置多个身份提供者。
点击 应用。
步骤 3:配置令牌有效期
您可以配置Cato 认证令牌的有效期。令牌有效性 设置定义用户保持认证状态的天数或小时数。登录的用户在您定义的天数或小时数(自上次登录以来)后必须重新认证。
始终提示 选项表示用户必须始终对客户端进行认证。
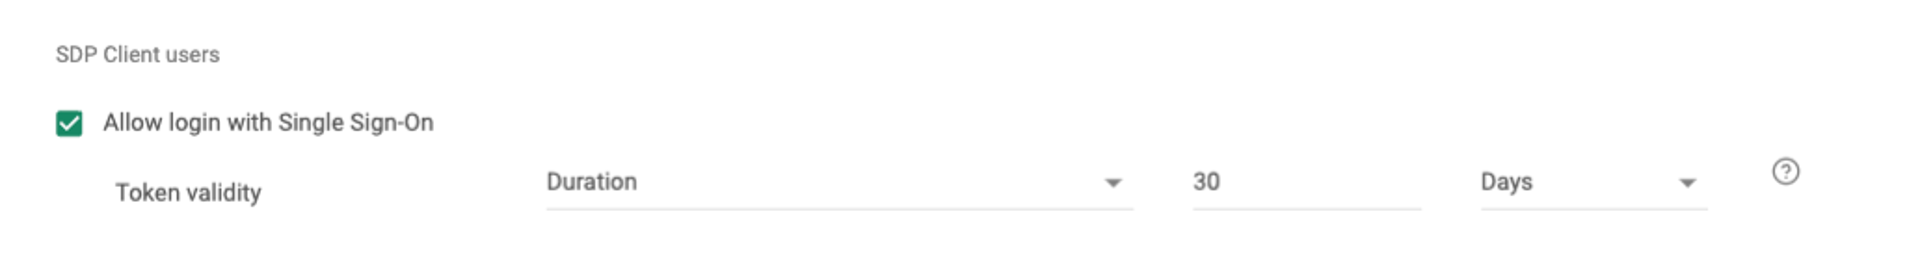
配置令牌有效期:
在 访问 > 单点登录 页面上,定义令牌有效性设置。
单击 保存。