本文解释如何为整个账户自定义高级配置功能。
帐户高级配置概述
高级配置页面中的选项为您的账户提供对不同设置的更精细控制。屏幕还显示每个禁用设置的默认值。
当您禁用高级设置时,它将返回到默认值。然而,自定义值会被保存,如果您稍后启用该设置,可以使用自定义值。
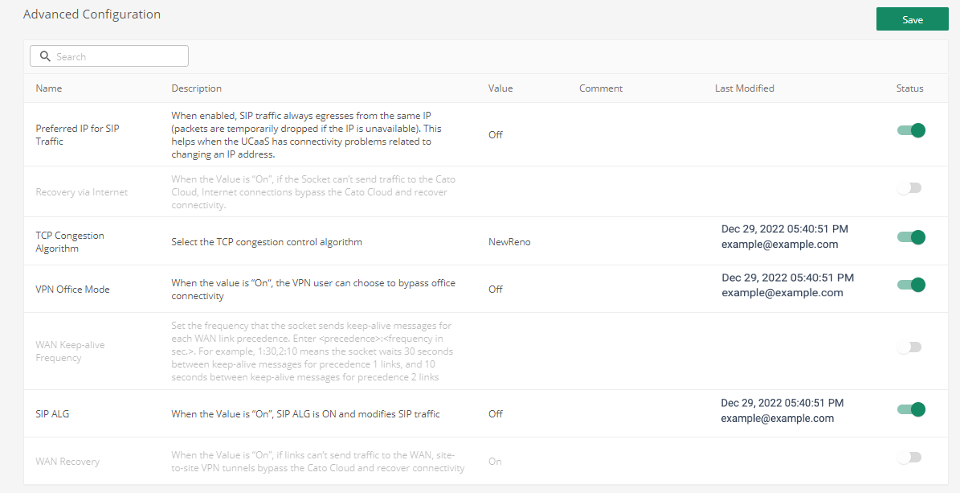
要为账户配置高级配置功能:
在导航菜单中,点击资源 > 高级配置。
在状态列中,使用切换开关启用或禁用每个设置的状态(绿色为启用,灰色为禁用)。
要配置或编辑设置的值,请点击名称列中的设置名称。
编辑 <设置名称>面板打开。
在编辑面板中,您可以:
输入或选择一个值
输入或编辑一条评论,以解释这个高级设置的原因(推荐)。
单击应用。高级配置的变更已添加到屏幕中。
应用程序在 集成的应用程序 表中显示,状态为 已连接。配置设置已保存。
站点和VPN用户设置的高级配置优先级
当您为站点或SDP用户配置高级功能时,它将覆盖高级配置页面上的账户设置。下表显示了每个高级功能以及它是否适用于某个站点或SDP用户。
功能名称 | 适用于 |
|---|---|
断开与PoP的连接时阻止本地路由 | 站点(仅适用于Sockets) |
下行突发性值 | 站点(仅适用于Sockets) |
上行突发性值 | 站点(仅适用于Sockets) |
IKEv2 每个负载发送单个TS | 站点(仅适用于IPsec IKEv2) |
SIP流量的首选IP | 站点组 |
通过Internet恢复 | 站点(仅适用于Sockets) |
按序列号撤销证书 | 所有SDP 用户 |
SIP ALG | 站点组 |
SYN上WAN流量的TCP加速 | 站点和SDP 用户 |
TCP拥堵算法 | 仅限全球 |
验证设备证书中的OID | 所有SDP 用户 |
VPN 办公模式 | 所有SDP 用户 |
WAN 保持活动频率 | 站点(仅适用于Sockets) |
WAN 恢复 | 站点(仅适用于Sockets) |
您只能为单个站点配置以下设置(不能作为账户的全局设置):
Socket到PoP 最大MTU(仅适用于物理Sockets)
有关站点高级配置的更多信息,请参阅站点高级配置。
启用SDP用户配置VPN办公模式
当SDP用户在位于Cato Socket 之后的办公室工作时,Cato 客户端会自动连接到该站点。这种行为称为VPN 办公模式,默认情况下为所有账户启用。没有办公模式时,当Cato 客户端连接到位于Cato Socket 之后的VPN时,客户端通过隧道中隧道连接,这通常会对性能产生负面影响。
有了办公模式,Cato 客户端通过Socket 隧道连接到Cato 云,并被视为该站点的常规主机。客户端从站点接收网络和安全设置,并防止使用隧道中隧道的连接。
有时候,办公模式可能会阻止某个访问分支机构办公室的人连接到其他办公室的资源,例如企业总部。您可以选择启用SDP 用户配置Cato 客户端的办公模式行为。
有关如何启用SDP用户为其客户端配置办公模式的更多信息,请参阅配置办公模式。
配置帐户的WAN恢复
为了提高网络的弹性,WAN 恢复功能在Cato 云中的连接性问题出现时提供支持,当Cato Socket无法使用其将WAN 流量发送到其他站点时。该功能会自动使用绕过隧道与其他Socket站点保持连接。当Sockets重新建立与Cato Cloud的连接后,它们会自动恢复正常操作。
注意:
注意:必须在Socket WAN链接上启用离线云流量以支持WAN恢复。
在网络恢复期间,WAN流量会绕过Cato 云,以下是流量的变化:
Cato 管理应用程序不分析连接性数据,也不会为网络健康或质量生成警报。
WAN和互联网防火墙不应用于流量
威胁防护服务未应用于流量
要配置WAN 恢复设置,请参见上面的配置高级功能账户,使用以下值:
已禁用 - 默认全局设置。 Sockets与其他Socket站点建立隧道,并使用保活消息以维护隧道。默认情况下,在账户中的所有Socket站点已启用恢复。
已启用 和 开启 - 账户被配置为为其他站点提供WAN流量的恢复。该功能与已禁用相同。
已启用 和 关闭 - 此账户未启用恢复,并且不支持或维护绕过隧道。
注意: WAN恢复功能生成的事件被描述为离线云恢复。
有关为特定站点配置全局WAN恢复设置的更多信息,请参见站点的高级配置。
配置帐户的互联网恢复
为了提高互联网流量的弹性,通过互联网恢复功能在连接Cato Cloud出现问题时提供支持,并且Cato Socket无法使用它进行互联网流量。启用后,该功能会自动恢复与ISP链接的互联网连接以发送互联网流量。
在临时互联网恢复期间,互联网流量绕过Cato Cloud,以下是流量的变化:
互联网防火墙规则不适用于流量
威胁防护服务未应用于流量
Cato 管理应用程序不分析连接性数据,也不会为互联网流量生成警报。
要配置互联网恢复设置,请参阅上方,使用以下值:配置帐户的高级功能
已禁用 - 默认全局设置。默认情况下,在账户中的所有Socket站点已启用恢复。我们建议您使用此设置。
已启用 和 开启 - 账户被配置为为所有流量提供互联网恢复。该功能与已禁用相同。
已启用 和 关闭 - 此账户已关闭通过互联网的恢复功能。
重要!我们建议您始终启用通过互联网恢复功能,并选择开或关选项来管理互联网流量的恢复。禁用此功能时,如果Socket无法连接到卡托云,则它不会将流量路由到互联网。
有关配置特定站点的全球互联网恢复设置的更多信息,请参见站点的高级配置。
为VoIP和SIP流量使用相同的(首选)出口IP地址
如果您使用 UCaaS 并且有一个 VoIP 或 SIP 流量的出站网络规则,某些 UCaaS(如 RingCentral)在 IP 地址更改时有问题。当启用SIP流量的首选IP功能时,VoIP和SIP流量始终使用相同的出口IP地址。
注意: 您必须有一个VoIP或SIP流量的出站网络规则以使用此功能。
IKEv2站点每负载发送一个TS
在创建子SA时,Cato会根据RFC 7295在同一TS负载中发送多个流量选择器(TS)。一些第三方解决方案,例如Cisco ASA,只支持每个子SA中的单个TS。 Cisco ASA 会在 Cato 提议创建具有多个 TS 的子 SA 时发送 TS_UNACCEPTABLE 消息作为响应。
当 IKEv2 每个负载发送单个 TS 已启用并设置为 开 时,每个子 SA 中仅发送一个 TS。默认情况下禁用。
阻止本地路由,当站点从PoP断开时
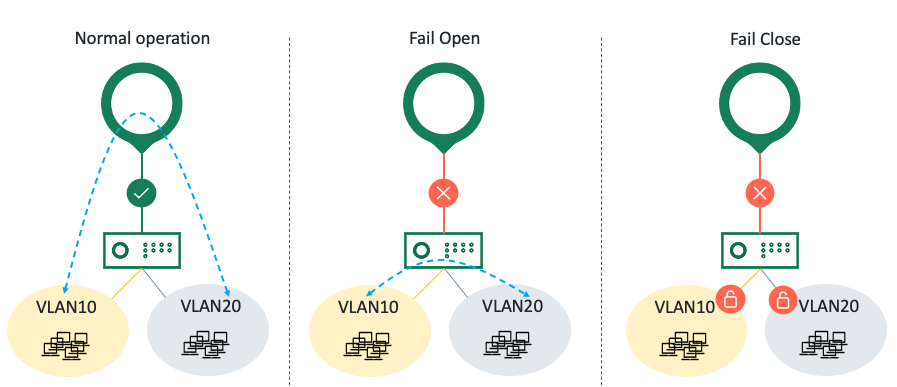
默认情况下,站点内的流量(例如,VLANs 之间)通过 Cato PoP 路由,PoP 检查流量。流量从VLAN流向Cato Cloud中的PoP,然后再流向其他VLAN。
如果站点暂时与Cato Cloud断开连接,默认行为是故障开放。流量直接从VLAN流向其他VLAN而不经过检查。您可以将默认全局账户级别的行为更改为失败关闭,以便默认情况下,当所有Socket站点与PoP断开连接时,它们会阻止本地路由流量。需要Socket v15.0或更高版本。
注意:对配置了LAN防火墙或本地路由规则的站点而言,这些规则优先于与PoP断开连接时阻止本地路由的设置。因此,该设置不适用于与规则匹配的流量。
要配置断开与 PoP 的连接时阻止本地路由设置,请查看上方概览账户的高级配置概览,并使用以下值:
已禁用 - 默认全局设置。当站点与PoP断开连接时,允许支持站点内的流量路由。这是 Fail-Open 行为。
已启用和开 - 当站点与PoP断开连接时,支持站点内的流量路由被阻止。这是 Fail-Close 行为。
已启用和关 - 当站点与PoP断开连接时,允许支持的站点内的流量路由。这是 Fail-Open 行为。该功能与已禁用相同。
下图显示了本地路由行为:
验证设备证书中的OID
验证设备证书中的OID增强了设备证书检查。启用后,您可以定义一个设备证书OID列表,该列表可以连接到您的网络。只有使用与定义的OID匹配的证书进行身份验证的设备才能连接。用分号分隔多个OID,并以以下格式:
cert_ext_obj(cert, "<extension_key>") == "<OID_value1>;<OID_value2>"
扩展键和OID值可以使用certutil或openssl x509证书工具查找。
此功能默认情况下已禁用。 如果您在未正确配置设备证书的情况下激活此设置,SDP用户可能无法连接到您的网络。
通过序列号撤销证书
按序列号撤销证书增强了设备证书检查。启用后,您可以定义一个被阻止的证书序列号列表。使用与定义的序列号匹配的证书进行身份验证的设备被阻止。
每个序列号必须是带有分隔符的格式(1a:2b:3c:4d ...)
用逗号分隔多个序列号
要撤销的序列号数量没有限制
此功能默认禁用。如果您在未正确配置设备证书的情况下激活此设置,SDP用户可能无法连接到您的网络。
修改WAN TCP 代理模式
TCP代理允许您修改WAN TCP代理模式,以在每个连接的第一个SYN数据包启动或在TCP握手完成后延迟启动WAN TCP代理。有关TCP代理模式的更多信息,请参阅解释Cato TCP加速和最佳实践。
要配置TCP 加速 SYN 用于 WAN 流量设置,请查看上方概览账户的高级配置概览,并使用以下值:
开 - 完整的WAN TCP代理。
关闭 - 保留原始WAN TCP协议协商并延迟TCP代理。
修改突发值
微突发的特点是在极短的时间内突然涌现的数据包或数据帧。
当微突发在短时间内超出站点的速率限制时,可能由于最后一英里提供商(ISP)的过多的数据包丢弃而导致数据包丢失。
下行突发值和上行突发值允许您通过修改下行或上行方向的突发度值来调整站点在网络上的微突发处理模式。修改突发度级别值可能会通过为微突发应用更积极或更宽容的整形策略来缓解由于突发度引起的数据包丢失。默认的突发度值取决于接口带宽:
对于接口带宽40 Mbps 及以上,默认值为0.2
对于接口带宽低于40 Mbps ,默认值为0.1
有关突发性和丢包率的更多信息,请参见如何排查 Socket 站点丢包率。
注意事项:
所有Sockets版本必须在12.0及以上才能支持配置突发度。
只有在隧道重置后新值才会生效。