この記事は、環境内で使用されるサードパーティの接続アプリケーションを表示および分析し、セキュリティ状態を迅速に評価する方法を説明します。
概要
サードパーティのアプリケーション、拡張機能、およびプラグインは、企業のSaaS環境に重大なリスクをもたらす可能性があります。これらの統合はしばしば広範な権限を要求し、安全性の確認を受けずにインストールされることが多く、可視性のギャップを生み出し、攻撃表面を拡大します。
SaaSプロバイダAPIとの統合を使用中、「相互接続アプリ」ページが「クラウドアプリダッシュボード」にあり、承認済みのビジネスクリティカルなアプリケーションに接続済みのサードパーティープラグインの包括的な可視性とリスクのインサイトを提供します。この可視性により、接続されたアプリケーションやプラグイン、それを使用したユーザーなどの最新の在庫を維持し、関連するリスクを評価し、許可されていない統合または過度に寛大な権限を持つ統合を識別することができます。これにより、SaaS攻撃表面の効果的なガバナンスと管理を実現します。
重要なビジネスアプリケーションに接続されたサードパーティーアプリケーションの可視性を提供するには、コネクタが必要です。サポートされているSaaSアプリケーションのリストとコネクタの設定方法については、接続されたアプリケーションコネクタをご確認ください。
相互接続アプリページにはCASBライセンスが必要です。 CASBライセンスの購入に関する詳細は、Catoの担当者にお問い合わせください。
SaaSセキュリティ内の相互接続アプリケーションを理解する
相互接続アプリケーションはSaaSセキュリティの一部です。アプリケーション制御、相互接続アプリケーション、および SaaS イベントとの連携についてさらに詳しくは 「SaaSセキュリティとは?」をご覧ください。
ユースケース: 高リスクまたは承認されていない相互接続アプリケーションの識別
セキュリティアナリストは、承認されたサードパーティプラグインのみが、企業のSlackに接続されるようにする必要があります。エンドユーザーはセキュリティレビューなしでプラグインをインストールし、過度な権限を付与し、セキュリティ上のリスクを引き起こす可能性があります。プラグインインベントリを使用して、アナリストは、未承認の高リスクかつ過度に寛大な権限を持つプラグインを使用している30人のユーザーを特定しました。アナリストはユーザーに連絡し、その危険なプラグインを削除して攻撃表面を縮小するよう依頼します。
相互接続アプリケーションの表示
クラウドアプリダッシュボードの相互接続アプリケーションおよび概要ページで、アカウント内の相互接続アプリケーションに関する情報を表示できます。
相互接続アプリページの始め方
相互接続アプリケーションページは、クラウドアプリダッシュボードのインベントリタブの一部であり、SaaSアプリケーションと統合されたアプリケーションのリストを表示します。

相互接続アプリページへのアクセス
相互接続アプリケーションページにアクセスするには、セキュリティ > クラウドアプリへ移動します。インベントリページで、相互接続アプリケーションをクリックします。
概要セクションの理解
このテーブルは、概要セクションにあるウィジェットを説明します。

名前 | 説明 |
|---|---|
相互接続アプリ | SaaSアプリケーションと統合されたプラグインの数 |
リスクのある相互接続アプリケーション | SaaSアプリケーションと統合されたリスクのあるプラグインの数 |
ユーザー | プラグインを使用しているユーザーの数 |
統合 | プラグインを監視するためにSaaSアプリケーションと作成された統合の数 |
プラグインテーブルの理解
プラグインテーブルは、各プラグインに関する情報を表示します。
プラグインの権限やインストールまたは使用したユーザーに関する詳細情報については、プラグイン名をクリックしてプラグインクイックビューパネルを開きます。
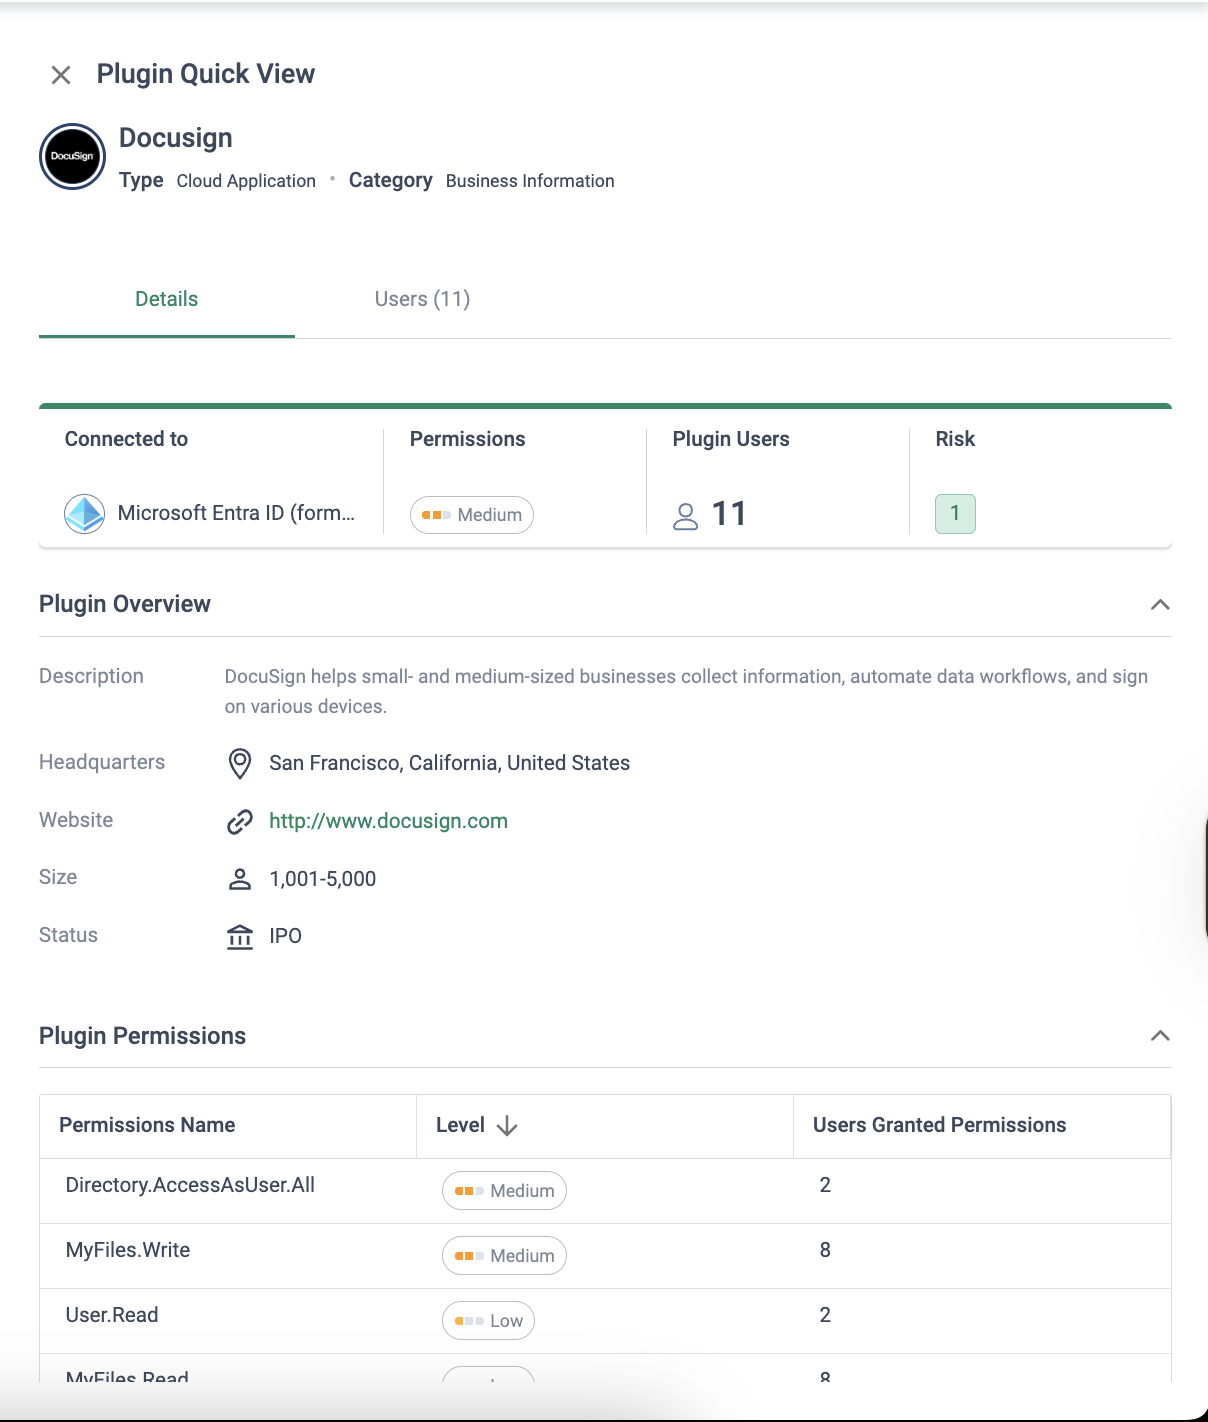
トップリスク相互接続アプリケーションウィジェットの表示
クラウドアプリダッシュボードにおいて、インベントリタブに加え、概要ページにはトップリスク相互接続アプリケーションウィジェットが含まれています。これは、承認済みアプリと接続されている相互接続アプリケーションのビジュアル表示です。

ウィジェットは、各相互接続アプリケーションのリスクレベルを強調表示し、相互接続アプリケーションをクリックするとプラグインクイックビューパネルが開きます。
フルスクリーンビューでは、アプリケーションのすべての相互接続アプリケーションを表示できます。
相互接続アプリのポスチャーチェックの確認
専用のSaaSポスチャーチェックは、業務に不可欠なアプリケーションに過剰な権限を持つ相互接続アプリケーションにフラグを立てます。失敗したチェックは他のSaaSポスチャーチェックとともにポスチャーページに表示されます。