Este artigo explica como configurar as configurações de Pré Login para fornecer autenticação inicial para acessar redes e recursos com segurança.
Visão Geral do Pré Login
Pré Login é um componente essencial da Arquitetura de Rede de Confiança Zero (ZTNA). Fornece acesso a Dispositivos com base na Autenticação de Dispositivo e antes que o usuário seja autenticado. A política granular de Pré Login define uma política de acesso limitado de Destinos Permitidos que são aplicadas a dispositivos de confiança.
A funcionalidade de Pré Login da Cato resolve o problema de autenticação inicial de um dispositivo, um exemplo comum é quando um novo dispositivo é enviado para um novo usuário remoto. O Dispositivo precisa se conectar ao Active Directory (AD) da empresa para completar a Autenticação de Usuário. No entanto, como este é um novo dispositivo, não há credenciais de usuários do Windows nele, e usuários não autenticados não têm permissão para se conectar ao AD.
A solução da Cato é baseada no pré-implantação de um certificado de confiança e do Cliente Cato no dispositivo. Isso estabelece confiança suficiente para permitir que o dispositivo se conecte aos recursos de Pré Login que você configurou. Em seguida, o usuário pode autenticar-se com segurança no dispositivo.
Solução de Pré Login da Cato
Assim que o dispositivo puder se conectar à Internet pública (como o WiFi da casa do usuário), ou se um usuário do Windows se desconectar, a funcionalidade de Pré Login da Cato permite que o dispositivo se conecte aos recursos de Pré Login.
Durante este estágio de Pré Login, o dispositivo obtém seu Endereço IP do intervalo padrão de Endereços IP. Você deve garantir que seu sistema esteja configurado para trabalhar com o intervalo padrão.
O dispositivo Windows é pré-configurado com o Cliente Cato, um certificado de confiança, e o registro do Windows é configurado com o nome da conta. O Cliente então conecta-se aos recursos relevantes, por exemplo, conectar ao AD e o usuário então faz a autenticação do dispositivo. Uma vez que o dispositivo Windows autenticar-se com sucesso na nuvem Cato, as credenciais de usuário do Windows são salvas no dispositivo, e no futuro ele poderá autenticar e conectar-se ao AD conforme necessário.
Uma vez que o usuário é autenticado, se corresponder a uma regra para um Endereço IP estático ou IP Dinâmico, ele obterá seu endereço desse intervalo.
Pré-requisitos do Dispositivo Windows
Os dispositivos Windows que atendem a todos esses pré-requisitos podem usar a funcionalidade de Pré Login da Cato.
Requisitos do Cliente SDP da Cato:
Suportado em Clientes Windows.
O Cliente está instalado no dispositivo
Requisitos de Certificado:
Carregue um certificado de assinatura privado (não o certificado Cato) na Aplicação de Gerenciamento Cato (Acesso > Acesso ao Cliente > Certificados de assinatura)
Para mais informações sobre como fazer o upload de certificados, consulte este artigo.
Instale um certificado de dispositivo assinado no dispositivo Windows
Configure o registro do Windows para o Cliente no dispositivo Computer\HKEY_LOCAL_MACHINE\SOFTWARE\CatoNetworksVPN:
Habilitar Pré Login para este dispositivo
PreLogin (DWORD), valor de dados 1
Configure o nome da conta conforme aparece no Aplicativo de Gerenciamento Cato
Subdomínio (String), valor de dados <subdomínio da conta>
Por exemplo, o Nome da Conta SampleCo tem o Domínio completo: sampleco.via.catonetworks.com
onde sampleco é o <subdomínio da conta>Você pode mostrar o subdomínio para sua conta em Acesso > Single Sign-On
Após o Cliente realizar com sucesso a autenticação inicial na Cato Cloud, o registro é atualizado automaticamente
(Opcional) Se você estiver configurando Always-On de primeira mão, defina a seguinte chave:
InitialAlwaysOn (DWORD), dados de valor 1
Isso também pode ser configurado usando parâmetros de instalação, para mais informações, veja Implantar Cliente Cato com Intune (Windows)
Requisitos para Destinos Permitidos
Para contas que utilizam um servidor DNS privado (incluindo servidores AD internos), configure estas configurações:
O servidor DNS privado é definido como um Destino Permitido
Os servidores DNS definidos para a conta são automaticamente incluídos como um Destino Permitido
Encaminhamento de DNS está habilitado e configurado para o servidor DNS privado
Por padrão, o Cliente Cato define o servidor DNS como 10.254.254.1
Se sua conta usa um intervalo de serviço personalizado, o endereço IP do DNS é x.y.z.3
Clientes SDP configurados com Sempre Ativo, só têm permissão para conectar-se a:
WAN - Recursos definidos em Destinos Permitidos
Internet - Autenticar o usuário com o IdP
Clientes SDP sem as configurações Sempre Ativo (incluindo novos dispositivos), têm permissão para conectar-se a:
WAN - Recursos definidos em Destinos Permitidos
Internet - Dispositivo Windows pode conectar-se a qualquer recurso na Internet
Por razões de segurança, recomendamos que você defina a menor Faixa de IP para um Destino Permitido
Pré Login com Conectar na Inicialização
Se Pré Login e Conectar ao Iniciar estiverem habilitados, após a inicialização do dispositivo, o Cliente entra em estado de Pré Login. Uma vez que um usuário faz login no dispositivo, o Cliente tenta autenticar o usuário. Para mais informações, consulte Understanding the Cato Client Connection Flow.
Casos de Uso de Pré Login de Exemplo
Desafio - Um dispositivo Windows completamente novo é enviado a um funcionário na casa dele. O AD corporativo está atrás de um Site Cato, então o novo usuário não pode se conectar a ele.
Solução - O dispositivo atende aos pré-requisitos de Pré Login acima. O usuário liga o computador, ele pode se conectar ao AD, o usuário se autentica no AD e está autorizado a se conectar à rede.
Configurando Configurações de Pré Login no Aplicativo de Gerenciamento Cato
Use a tela de Pré Login para definir os recursos nos Destinos Permitidos com os quais os dispositivos Windows pré-configurados podem se conectar. Quando o Cliente no dispositivo tenta se conectar à Nuvem Cato, o dispositivo é reconhecido como um dispositivo de Pré Login.
A Nuvem Cato permite que o dispositivo se conecte aos recursos que estão configurados como um Destino Permitido, e as regras do firewall WAN e Interno não são aplicadas a esta conexão. Além disso, os requisitos de Postura do Dispositivo não são aplicados ao tráfego de Pré Login. A Nuvem Cato só permite o tráfego relacionado ao processo de Pré Login.
Um Destino Permitido pode ser um endereço IP, faixa de IP ou um host (que é definido para um Site específico). Pré Login suporta até 48 Destinos Permitidos.
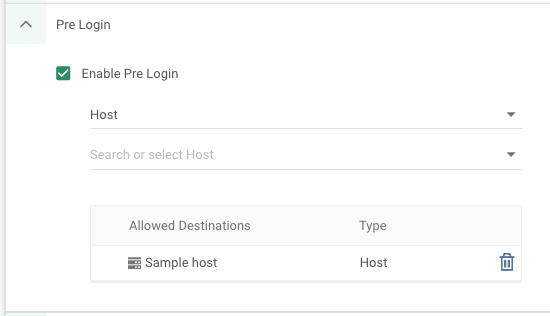
Para configurar sua conta para suportar Pré Login:
No menu de Navegação, clique em Acesso > Acesso do Cliente VPN.
Expanda a seção de Pré Login.
Selecione Habilitar Pré Login.
No menu suspenso, selecione o Host, Endereço IP ou Faixa de IP para cada Destino Permitido.
Nota: Por razões de segurança, não use o intervalo de IP 0.0.0.0 - 255.255.255.255 como um Destino Permitido.
Clique Salvar.